
Wi-Fi & Segurança · análise
Ataques cibernéticos desativam sistemas de refrigeração em supermercados europeus
Hackers comprometeram sistemas de refrigeração em mais de 115 lojas de grandes redes na Europa, forçando descarte de alimentos e revelando vulnerabilidades críticas em tecnologias operacionais conectadas.
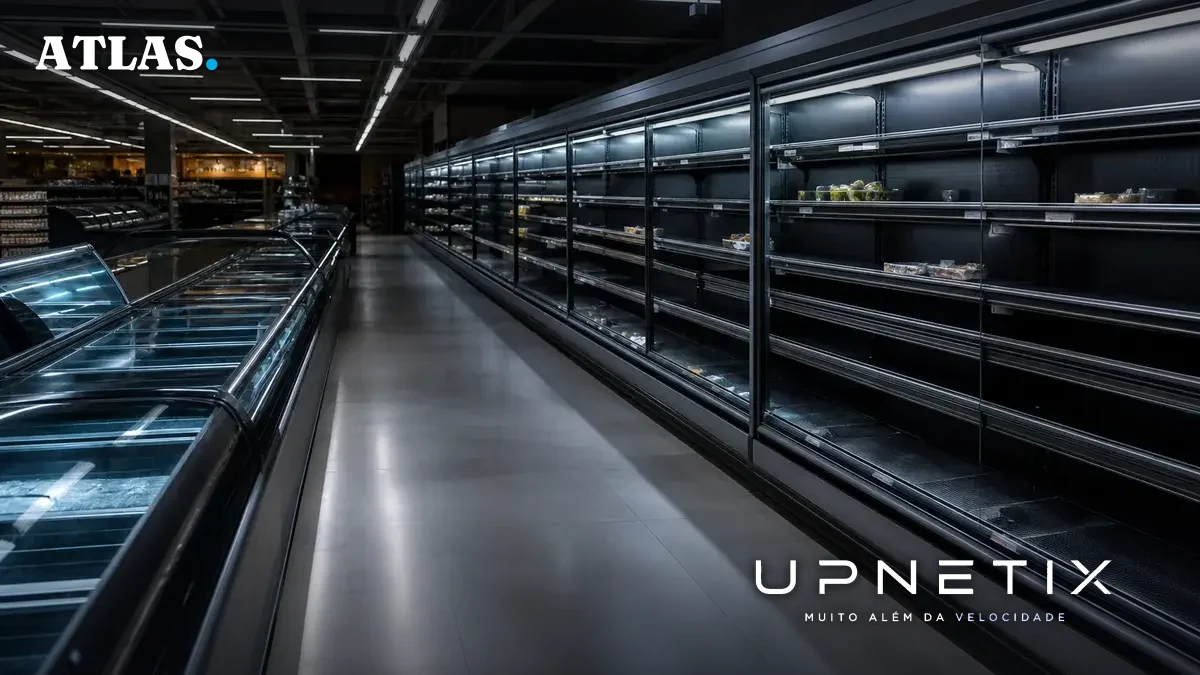
O conforto de imaginar que ataques cibernéticos se limitam a roubo de dados ou indisponibilidade de sistemas foi abalado por uma onda de incidentes que atingiu diretamente a operação física de supermercados em diversos países europeus. Em novembro de 2026, hackers conseguiram alterar remotamente configurações de temperatura de sistemas de refrigeração, levando ao descarte de grandes volumes de alimentos e à interrupção de processos essenciais. O episódio expõe o risco subestimado de vulnerabilidades em tecnologias operacionais (OT) conectadas à internet, com impactos que vão além do digital e afetam diretamente a cadeia de suprimentos e a reputação de empresas.
Escala e impacto dos ataques: consenso e divergências entre fontes
O número de estabelecimentos afetados e a extensão dos danos variam conforme a fonte, mas há consenso sobre a gravidade do episódio. Segundo levantamento do Bleeping Computer, mais de 115 lojas em países como Bélgica, Holanda, Suécia, Luxemburgo, Irlanda e Estônia sofreram interrupções em seus sistemas de refrigeração. Grandes redes como ICA, Coop, Ahold Delhaize, Carrefour, Spar Colruyt, Intermarché, SuperValu e Selver confirmaram incidentes, com algumas redes detalhando o número de unidades atingidas: Ahold Delhaize relatou cerca de 40 lojas afetadas, Carrefour 15, Coop 7, ICA pelo menos 4, e SuperValu 13, entre outros.
O the420.in reforça que, além das redes já citadas, uma loja da Ikea e estabelecimentos menores, como açougues e lojas de bairro na Holanda, também foram impactados. Já o tvcnews.tv destaca que o ataque atingiu cinco países confirmados, com relatos de temperaturas em freezers chegando a 50°C, o que obrigou o descarte imediato de estoques de alimentos perecíveis. Em alguns casos, caminhões refrigerados foram acionados como contingência, segundo a RTL citada pelo Bleeping Computer.
Apesar de relatos isolados de incidentes em outros países, como Alemanha, a maior parte das fontes concentra-se nos mercados do norte e oeste europeu. O Outlook India acrescenta que, embora Carrefour e Ahold Delhaize tenham conseguido manter suas lojas abertas, a resposta rápida não impediu prejuízos com alimentos inutilizados e custos operacionais extras.
Como os ataques foram realizados e o elo com vulnerabilidades conhecidas
O ataque explorou vulnerabilidades em sistemas de controle remoto de refrigeração, muitos deles conectados à internet para facilitar o monitoramento e manutenção à distância. Segundo o Bleeping Computer e o the420.in, equipamentos das marcas Danfoss, Copeland e Dixell, já envolvidos em ataques anteriores na França em outubro, voltaram a ser alvo. O diretor da Sabcobel, fornecedora de sistemas de refrigeração, afirmou que os hackers ativaram remotamente funções de degelo, levando ao aumento abrupto das temperaturas. Ele ressaltou que, em muitos casos, apenas uma atualização de software não é suficiente para mitigar o risco, sendo necessárias modificações físicas nos equipamentos.
O tvcnews.tv e o Outlook India apontam que autoridades de segurança cibernética da Suécia e da Bélgica já haviam alertado sobre a exposição de dispositivos OT e a necessidade de atualização e reforço de senhas. O chefe do Centro Nacional de Cibersegurança da Suécia, John Billow, declarou à Reuters que “há bastante tecnologia operacional exposta que precisa de atualização ou correção”. O the420.in destaca que, ao contrário de sistemas de TI tradicionais, a invasão de OT pode afetar diretamente o ambiente físico, causando perdas materiais imediatas.
Riscos ampliados pela conectividade e pela falta de segregação
O caso europeu evidencia como a busca por eficiência operacional, conectando equipamentos industriais à internet para monitoramento remoto, pode abrir portas para ataques devastadores. O the420.in ressalta que, uma vez que painéis de controle de refrigeração ficam expostos sem proteção adequada, basta um acesso não autorizado para alterar ciclos de temperatura ou degelo. Além disso, sistemas legados ou sem atualização de firmware tornam-se alvos ainda mais fáceis.
As fontes convergem ao apontar que o risco não se limita à refrigeração: câmeras, sistemas de acesso e até iluminação podem ser comprometidos se integrados à mesma rede sem segmentação adequada. O Outlook India cita alertas de órgãos como ANSSI (França) e CERT-FR, que recomendaram a remoção de interfaces de gerenciamento da internet e a adoção de VPNs seguras para acesso remoto, além de mudanças frequentes de senhas e atualização de firmwares.
O contra-argumento: resposta rápida e impacto limitado?
Algumas redes minimizaram o impacto, enfatizando que a maioria das lojas permaneceu aberta e que apenas uma fração dos pontos de venda foi afetada. O Carrefour, por exemplo, afirmou que “o impacto é muito limitado: atualmente 15 de nossas 700 lojas estão afetadas” e que “todas as lojas permanecem abertas porque só algumas unidades de refrigeração foram atingidas”. A Coop, na Suécia, declarou que “a situação está contida e sob controle”.
No entanto, mesmo quando o número absoluto de lojas afetadas é pequeno em relação ao total, o prejuízo operacional e reputacional é significativo. O descarte de estoques, a mobilização de equipes técnicas e a necessidade de soluções emergenciais, como caminhões refrigerados, geram custos diretos e indiretos. Além disso, a recorrência, com ataques semelhantes ocorrendo na França semanas antes, sugere que o problema é estrutural e não episódico.
O que ainda não se sabe: autoria, extensão e próximos alvos
Nenhum grupo assumiu responsabilidade pelos ataques até o momento, e as autoridades não confirmaram ligação direta entre os incidentes recentes e os ataques na França. O tvcnews.tv menciona que, embora haja especulações sobre possíveis motivações ligadas a conflitos geopolíticos, não há provas ou atribuição formal. Também não está claro se todos os sistemas afetados utilizavam os mesmos fornecedores ou se múltiplas vulnerabilidades foram exploradas.
Outro ponto em aberto é a real extensão dos danos: enquanto algumas redes conseguiram limitar perdas, outras tiveram que descartar grandes volumes de alimentos, mas os números consolidados de prejuízo ainda não foram divulgados. A ausência de transparência sobre a arquitetura de redes e medidas corretivas adotadas dificulta a avaliação do risco para outros setores e geografias.
Implicações para empresas: lições para o Brasil e o Polo Industrial de Manaus
O episódio europeu serve de alerta para empresas brasileiras, especialmente do setor de alimentos, logística e manufatura, que vêm acelerando a digitalização de suas operações. No Polo Industrial de Manaus, onde a integração entre OT e TI é crescente, a exposição de equipamentos industriais à internet sem controles rigorosos pode abrir brechas semelhantes. O risco não é apenas de interrupção de serviço, mas de perdas materiais, danos à reputação e até impactos regulatórios, caso a segurança alimentar seja comprometida.
Para gestores de TI, diretores industriais e responsáveis por compras, o recado é claro: a segurança de infraestrutura crítica vai além de firewalls e antivírus. É preciso mapear todos os dispositivos OT conectados, garantir segmentação de redes, atualizar firmwares regularmente e adotar acesso remoto seguro. O custo de ignorar essas medidas pode ser muito maior do que o investimento em prevenção, como demonstram os prejuízos enfrentados por grandes redes europeias.
O caso europeu mostra que, na era da conectividade, o elo mais fraco pode não estar nos servidores, mas nos equipamentos que mantêm a operação funcionando. Para quem depende de sistemas industriais conectados, a revisão da infraestrutura e das práticas de segurança deixou de ser uma opção e passou a ser questão de sobrevivência operacional.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Freezer parado não espera decisão de TI. Quando a operação depende de sistemas críticos, cada minuto de indisponibilidade pode significar prejuízo. O IP Premium Dedicado oferece banda garantida, IP fixo e suporte local para conectar e proteger equipamentos industriais. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
