
Redes Privadas & Multi-site · análise
Ataques cibernéticos com IA aceleram e expõem falha crítica no tempo de resposta das empresas
Estudo revela que, apesar do aumento nos orçamentos de cibersegurança, ataques automatizados com inteligência artificial superam a velocidade de reação das defesas corporativas. O risco cresce especialmente com a migração para a nuvem.
O avanço da inteligência artificial (IA) nos ataques cibernéticos está desafiando uma das crenças mais confortáveis do setor corporativo: a de que investir mais em ferramentas e controles de segurança resulta automaticamente em maior proteção. Dados recentes indicam que, enquanto as empresas aumentam seus gastos em cibersegurança, a velocidade de resposta às ameaças não acompanha o ritmo dos ataques automatizados, criando uma janela de exposição crítica para organizações de todos os portes.
IA acelera ataques e amplia a janela de risco
Tanto o CISO Advisor quanto o TI Inside analisam o estudo Cybersecurity Reinvented: When AI Plays Both Sides, da Softtek, que aponta uma mudança fundamental na dinâmica dos ataques digitais. Recursos de IA têm permitido que ofensivas cibernéticas sejam automatizadas, personalizadas e executadas de forma contínua, enquanto a defesa ainda depende, em grande parte, de processos humanos para análise, validação e decisão. Essa diferença de velocidade amplia a vulnerabilidade das empresas, pois ataques podem ocorrer em minutos, mas a detecção e resposta podem levar dias.
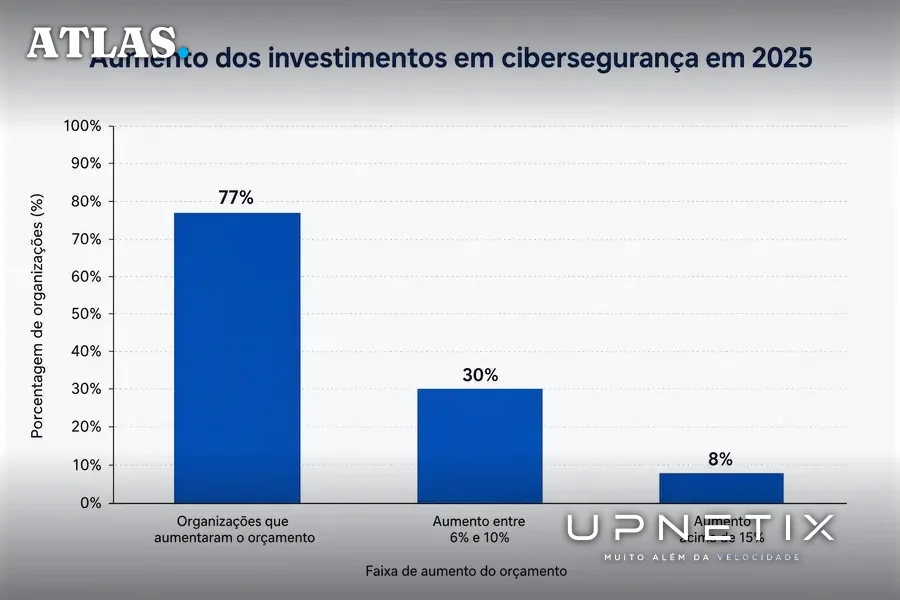
O levantamento revela que 77% das organizações aumentaram seus orçamentos de cibersegurança em 2025. Entre elas, 30% ampliaram os gastos entre 6% e 10%, e 8% elevaram os investimentos em mais de 15%. No entanto, segundo o estudo, esse aumento de recursos não se traduz em maior capacidade de resposta. O foco continua na manutenção de controles e ferramentas, enquanto a lacuna real está na agilidade para detectar, decidir e agir diante de ameaças que evoluem em tempo real.
Phishing automatizado e ataques personalizados em escala
Uma das principais constatações do estudo, destacada por ambas as publicações, é que 42% dos participantes identificam o phishing impulsionado por IA como mais eficaz do que abordagens tradicionais. Além disso, a automação permite a realização de mais de 100 ataques personalizados por hora, reduzindo drasticamente a necessidade de intervenção humana e tornando as ameaças mais contínuas e adaptáveis.
Segundo o CISO Advisor e o TI Inside, essa capacidade de automação coloca em xeque modelos defensivos baseados em reação manual. O executivo Rodrigo Correia Reis, Offer Manager da Softtek, resume o problema: “O erro comum é acreditar que mais ferramentas significam mais segurança. O que os dados mostram é que existem mecanismos de proteção, mas o investimento continua focado na manutenção de controles, enquanto a lacuna real está na capacidade de detectar, decidir e agir sob pressão”.
Migração para nuvem amplia superfície de ataque
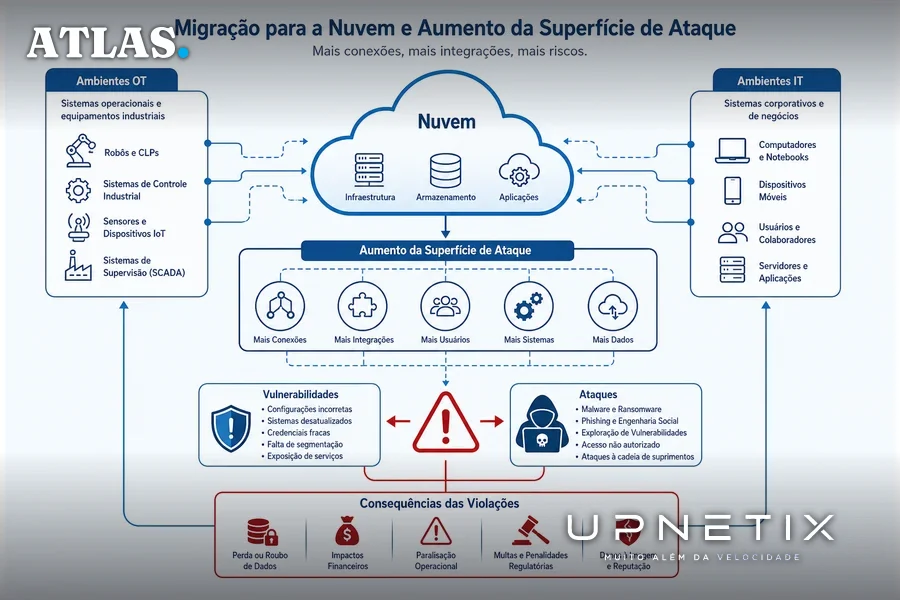
Outro ponto de consenso entre as fontes é o impacto da migração para a nuvem. Nos 12 meses anteriores à pesquisa da Softtek, 93% das organizações transferiram workloads para a nuvem, aumentando a quantidade de ambientes, identidades e dados a serem protegidos. No mesmo período, a proporção de empresas que relataram violações significativas envolvendo a nuvem saltou de 24% para 61%, um aumento relativo de aproximadamente 154% na proporção de organizações afetadas, segundo ambas as publicações.
O TI Inside detalha ainda que, entre as organizações industriais entrevistadas, 40% sofreram ataques associados à convergência entre tecnologias operacionais (OT) e de informação (IT). A complexidade cresce à medida que diferentes ambientes tecnológicos se conectam, tornando redes, identidades e workloads de IA pontos críticos de vulnerabilidade.
Automação defensiva: promessa e limites
Ambas as fontes destacam que a adoção de IA e automação na defesa pode reduzir significativamente o tempo necessário para identificar e responder a incidentes, além de diminuir o impacto financeiro de uma violação. O estudo citado aponta que essa abordagem pode representar uma redução de até 80 dias no tempo de resposta e de US$ 1,9 milhão no impacto econômico de um ataque bem-sucedido.
No entanto, a transição para uma defesa em “velocidade de máquina” ainda é limitada. O CISO Advisor enfatiza que, sem automação e orquestração, as organizações correm o risco de ficar fora da janela de resposta necessária para acompanhar ameaças automatizadas e persistentes. O TI Inside reforça que a defesa precisa evoluir do monitoramento e reação para uma operação capaz de identificar e responder às ameaças no ritmo em que elas acontecem.
Contra-argumentos: ferramentas tradicionais ainda têm papel?
Apesar do consenso sobre a necessidade de acelerar a resposta, parte do mercado ainda aposta em ampliar o arsenal de ferramentas tradicionais. O argumento é que controles robustos, políticas rígidas e monitoramento constante ainda formam a base da segurança cibernética. No entanto, segundo o estudo da Softtek, citado pelas duas publicações, o aumento de ferramentas não resolve o problema central: a defasagem entre a velocidade dos ataques e a capacidade de reação humana. A pesquisa não apresenta dados que sustentem a eficácia isolada de controles tradicionais frente a ataques automatizados por IA.
Outro ponto de debate é a dificuldade de adoção de automação defensiva em ambientes complexos ou altamente regulados, onde mudanças em processos podem ser lentas e exigir validações extensas. O estudo não detalha casos específicos de setores ou países, deixando em aberto como diferentes segmentos podem superar essas barreiras.
O que ainda não se sabe: lacunas e incertezas
Apesar dos dados robustos sobre a aceleração dos ataques e o aumento das violações na nuvem, há áreas em que o estudo não aprofunda. Não há informações detalhadas sobre o impacto regional dessas tendências, como diferenças entre mercados emergentes e maduros, ou sobre a eficácia de estratégias específicas de resiliência por design ou proteção criptográfica pós-quântica.
Também permanece incerta a velocidade com que empresas médias e pequenas, especialmente fora dos grandes centros, conseguirão adotar automação defensiva em escala. O estudo foca em tendências globais e não discrimina desafios de infraestrutura, conectividade ou mão de obra qualificada em regiões como o Norte do Brasil.
Implicações para empresas e setor público: o tempo virou o novo risco
Para gestores de TI, diretores e decisores públicos, o recado do estudo é claro: a crença de que mais investimento em ferramentas garante proteção já não se sustenta diante de ataques automatizados por IA. O fator crítico agora é a velocidade de resposta. Empresas que não conseguem detectar e agir em minutos, e não mais em horas ou dias, ampliam drasticamente o risco de violações com impacto financeiro e operacional significativo.
Em mercados como Manaus, onde a migração para a nuvem e a integração entre OT e IT crescem rapidamente, a janela de exposição pode ser ainda maior devido a desafios de conectividade e infraestrutura. A capacidade de operar em velocidade de máquina, com automação defensiva e resiliência integrada à arquitetura do negócio, passa a ser diferencial competitivo e requisito para continuidade operacional.
O estudo da Softtek, analisado por CISO Advisor e TI Inside, deixa claro: a próxima fronteira da segurança corporativa não está apenas em novas ferramentas, mas na capacidade de orquestrar resposta rápida, automatizada e alinhada à dinâmica dos ataques. Para empresas que operam no Polo Industrial de Manaus ou em setores críticos, a revisão da estratégia de defesa, com foco em conectividade robusta, automação e monitoramento em tempo real, tornou-se uma urgência que não pode mais ser adiada.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataques automatizados não esperam pela sua reação. Se sua operação não pode parar diante de ataques rápidos, o IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA garantido em contrato e IP fixo para automação defensiva. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
