
IA · análise
Ataques cibernéticos avançam sobre infraestrutura crítica e setor financeiro: prejuízos e riscos se multiplicam
Crescimento dos ataques digitais com IA expõe vulnerabilidades em logística, energia, finanças e criptomoedas. Empresas brasileiras enfrentam pressão inédita por políticas de segurança robustas e integração entre setores diante de prejuízos milionários.
O avanço dos ataques cibernéticos com uso de inteligência artificial (IA) está desafiando uma crença confortável do mercado brasileiro: a de que investir em conectividade e automação basta para garantir competitividade e continuidade operacional. Os fatos recentes mostram que, sem políticas de segurança digital robustas e integração entre setores, o custo da omissão pode ser devastador para empresas de infraestrutura crítica, finanças e operações digitais. O prejuízo não se limita a perdas financeiras diretas, mas inclui paralisações operacionais, abalos reputacionais e riscos sistêmicos que atingem toda a cadeia econômica.
Escalada dos ataques: setores críticos na mira e prejuízos bilionários
Segundo levantamento do Valor Econômico, ofensivas digitais com IA cresceram 89% em 2025, conforme o Relatório Global de Ameaças 2026 da CrowdStrike. O setor de infraestrutura logística foi o mais atingido, com aumento de 85% nos ataques, seguido por telecomunicações (30%) e serviços financeiros (20%). O impacto vai além do Brasil: em 2023, um ataque de ransomware à DP World paralisou 40% do fluxo de contêineres na Austrália. No Brasil, o episódio do Mercado Bitcoin em 2026, relatado pelo seucreditodigital.com.br, expôs cerca de US$ 38 milhões em criptoativos a movimentações não autorizadas, levando à suspensão de operações e à necessidade de recomposição dos ativos com recursos próprios.
O setor financeiro brasileiro, segundo o Terra, registrou uma quadruplicação dos casos de desvio de recursos por ataques cibernéticos entre 2020 e 2025. O Banco Central endureceu as regras de segurança, especialmente para o Pix e outros sistemas de transferência, após incidentes que mostraram como intermediários tecnológicos podem ser portas de entrada para fraudes em larga escala.
Inteligência artificial: arma para criminosos e escudo para empresas
A mesma IA que otimiza operações e fluxos logísticos é usada por quadrilhas digitais para criar ataques mais rápidos, silenciosos e sofisticados. Jeferson Propheta, vice-presidente regional da CrowdStrike, afirmou ao Valor Econômico que “quadrilhas digitais se valem da capacidade da IA de romper barreiras técnicas históricas”, tornando métodos tradicionais obsoletos. O relatório da empresa aponta que a invasão mais rápida registrada em 2025 foi concluída em apenas 27 segundos.
Por outro lado, o uso de IA e automação na defesa também traz resultados concretos. Segundo relatório da IBM citado pelo Valor Econômico, empresas que adotaram amplamente essas ferramentas reduziram o tempo de resposta a incidentes em 65 dias e economizaram, em média, US$ 1,93 milhão por violação. Ainda assim, apenas 1% das empresas brasileiras possuem cargos dedicados à gestão de riscos em IA ou segurança digital, segundo pesquisa TIC Empresas do Cetic.br.
Criptomoedas e carteiras digitais: exposição e resposta ao risco
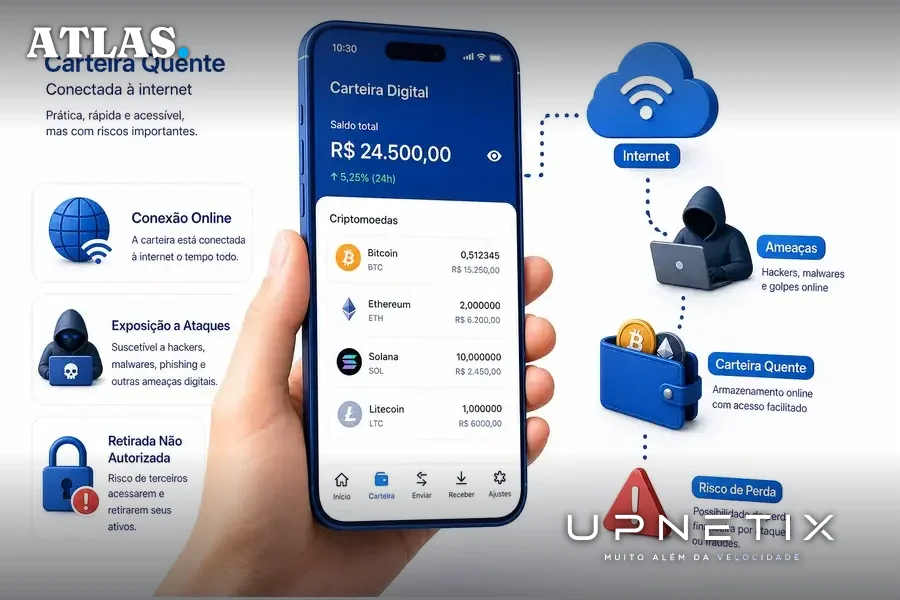
O universo das criptomoedas ilustra o dilema entre agilidade operacional e exposição a ataques. O ataque à Binance, em outubro de 2026, resultou na retirada de cerca de US$ 6,3 bilhões de carteiras quentes, segundo confirmação da própria corretora e análise da Chainalysis. A Bybit, em fevereiro de 2025, teve prejuízo de US$ 1,5 bilhão, com o FBI atribuindo o ataque a agentes norte-coreanos. No caso do Mercado Bitcoin, a resposta envolveu bloqueio de parte dos valores e suspensão de operações, além de alertas sobre golpes de engenharia social durante o período de instabilidade.
As carteiras quentes, conectadas à internet, são essenciais para liquidez, mas ampliam a superfície de ataque. O seucreditodigital.com.br destaca que, mesmo com estruturas sofisticadas, nenhuma tecnologia elimina completamente os riscos. O padrão de resposta das corretoras tem sido assumir o prejuízo e recompor os ativos dos clientes, mas o episódio da Binance mostrou que a capacidade de bloquear recursos antes que sejam totalmente desviados é limitada.
Terceiros, insiders e falhas humanas: o elo fraco da cadeia
O Terra destaca que muitos ataques recentes exploram vulnerabilidades básicas, frequentemente envolvendo terceiros (fornecedores de tecnologia, parceiros de TI) ou insiders (colaboradores com acesso privilegiado). Vanessa Fonseca, diretora de Privacidade da Accenture, afirmou durante o Febraban Tech 2026 que “não existe uma bala de prata”, e que limitar acessos e investir em treinamento são medidas fundamentais. O Banco Central reforçou a necessidade de autenticação multifatorial, isolamento de ambientes e controle rigoroso de credenciais, mas reconhece que a comunicação interna e a clareza sobre o tempo tolerável de inoperância ainda são falhas comuns nas empresas.
O risco sistêmico é agravado pela interconexão entre bancos, fintechs, provedores e plataformas digitais. Uma brecha em um elo menos protegido pode afetar múltiplas instituições simultaneamente, ampliando o alcance e o impacto financeiro dos ataques.
Contra-argumentos: segurança é custo ou investimento?
Apesar dos números alarmantes, parte do mercado ainda enxerga segurança digital como um centro de custo, não como investimento estratégico. O Valor Econômico cita Leonardo Lins, coordenador da pesquisa TIC Empresas, que aponta: “Do ponto de vista de práticas empreendidas pelas empresas, a mais presente foi discutir riscos de segurança digital em reuniões, citada por 44%, sendo que práticas mais efetivas para mitigação de riscos de segurança digital são menos presentes nos negócios”.
Outro argumento recorrente é que investir em conectividade de alta performance e sistemas em nuvem já seria suficiente para garantir resiliência. Os episódios recentes, no entanto, mostram que a ausência de políticas de segregação de redes, autenticação forte e treinamento constante expõe até operações altamente automatizadas a riscos de paralisação e prejuízos milionários. O caso da APM Terminals Suape, citado pelo Valor Econômico, ilustra a diferença: a empresa investiu em segregação de redes e políticas rigorosas de softwares, reduzindo riscos e aumentando a resiliência dos processos.
O que ainda não se sabe: fronteiras quânticas e lacunas de governança
Apesar dos avanços em regulação e práticas técnicas, há incertezas relevantes. O Banco Central já discute a necessidade de regulamentação para enfrentar ameaças da computação quântica, que pode quebrar criptografias atuais mais rápido do que se imagina. Não há consenso sobre o grau de preparação das empresas brasileiras para esse cenário, nem sobre a velocidade com que novas vulnerabilidades podem ser exploradas em ambientes cada vez mais conectados.
Outra lacuna é a governança: apenas 53% das empresas brasileiras possuem política de segurança digital, segundo o Cetic.br, e a presença de cargos dedicados à gestão de riscos em IA é mínima. A integração entre setores, a comunicação entre áreas técnicas e de negócios e a capacidade de resposta coordenada a incidentes ainda são desafios pendentes.
Implicações para empresas: custo da omissão e desafios para o Polo Industrial de Manaus
Para empresas que operam em setores críticos ou com operações digitais intensivas, especialmente no contexto industrial e logístico de Manaus, a mensagem é clara: a resiliência operacional depende de políticas de segurança digital integradas desde a infraestrutura de rede até a gestão de terceiros. O custo médio de uma violação por ransomware no Brasil, segundo a IBM, é de US$ 1,41 milhão, sem contar os danos à reputação e à continuidade do negócio.
O Polo Industrial de Manaus, que concentra operações logísticas, industriais e de tecnologia, enfrenta desafios adicionais pela necessidade de garantir disponibilidade e integridade de dados em ambientes distribuídos e conectados por fibra óptica. Investir apenas em conectividade não é mais suficiente: a segregação de redes, o controle de acessos e a automação da segurança são condições mínimas para evitar que um incidente em um fornecedor ou parceiro comprometa toda a cadeia produtiva.
O cenário atual exige que decisões sobre infraestrutura digital considerem não apenas velocidade e disponibilidade, mas também a capacidade de resposta a incidentes e a integração com políticas de segurança alinhadas às melhores práticas do setor.
O aumento exponencial dos ataques cibernéticos, impulsionado por IA e pela interconexão de sistemas, expõe o risco de paralisia e prejuízos em escala para empresas brasileiras. A experiência recente mostra que a omissão em políticas de segurança digital custa mais caro do que qualquer investimento preventivo. Para quem opera no coração da infraestrutura nacional, o próximo passo é avaliar se a rede que sustenta o negócio está preparada para resistir à próxima onda de ameaças, porque, quando o ataque chega, não há tempo para improviso.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataque cibernético não espera sua rede se recuperar. Se sua operação não pode parar por falha, ataque ou invasão, o IP Premium Dedicado entrega banda garantida, IP fixo e suporte humano 24/7 para manter sua rede disponível. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
