
IA · análise
Ataques automatizados com ARTEX AI atingem mais de 200 organizações em 14 países
Ferramenta de pentest baseada em IA, ARTEX, foi usada por grupos chineses em ataques coordenados a governos, telecom e setor financeiro. Especialistas divergem sobre grau de autonomia e impacto para defesas corporativas.
O uso de inteligência artificial para automatizar ataques cibernéticos passou de teoria a prática em outubro de 2026, quando a ferramenta ARTEX AI foi empregada em campanhas simultâneas contra mais de 200 organizações em 14 países. Segundo análises da CrowdStrike, Zscaler e outros grupos de segurança, a operação coordenada por agentes chineses visou desde ministérios de governo até provedores de telecomunicações e instituições financeiras, marcando uma nova escala de risco para empresas e órgãos públicos.
ARTEX AI: de ferramenta de pentest a arma de ataque em larga escala
O ARTEX AI surgiu como um framework de teste de penetração open-source, projetado para automatizar a busca e exploração de vulnerabilidades em sistemas corporativos. De acordo com a CrowdStrike, a ferramenta foi desenvolvida por programadores chineses e originalmente publicada no GitHub pelo usuário Autumn-27, mas tornou-se proprietária após ser empregada em ataques reais.
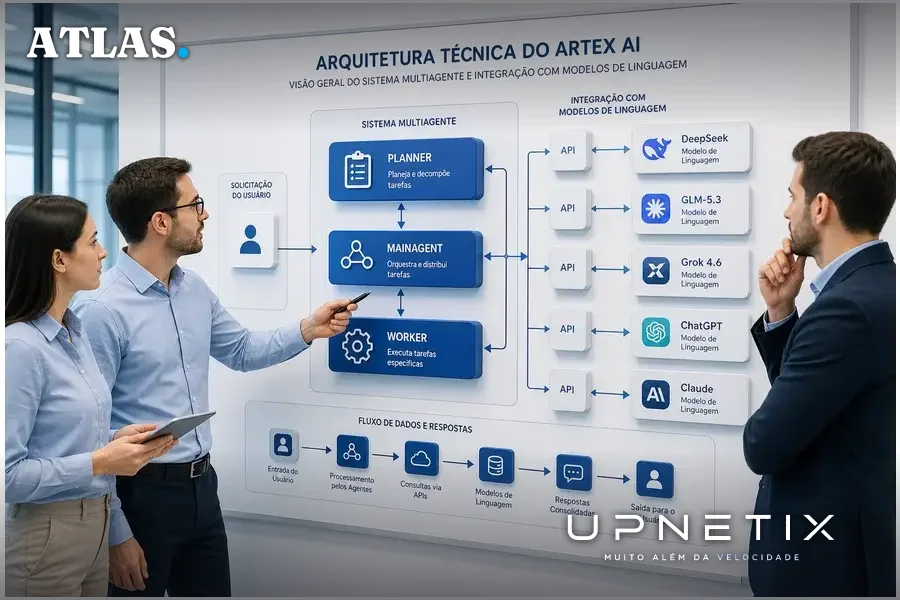
O diferencial do ARTEX, segundo detalhado por fontes como o note.com e o itnews.com.au, está na arquitetura: ele não traz um modelo de IA próprio, mas conecta-se a modelos de linguagem de terceiros como DeepSeek, GLM-5.3, Grok 4.6, ChatGPT e Claude. O sistema divide o ataque em tarefas, distribuindo-as entre agentes especializados (planner, worker, mainagent), que interagem para mapear ativos, identificar pontos fracos e executar comandos, tudo sob supervisão de um operador humano.
A documentação indica que ARTEX pode ser integrado a qualquer serviço compatível com as APIs da OpenAI ou Anthropic, o que amplia as possibilidades de uso e dificulta o bloqueio por parte das defesas tradicionais.
Escopo e métodos dos ataques: consenso e divergências entre fontes
Há consenso entre CrowdStrike, The Hacker News e Bleeping Computer de que o grupo identificado como Vapor Panda coordenou a campanha mais ampla, iniciada em 17 de outubro de 2026. O alvo incluiu ministérios estrangeiros na América Latina, Europa, Ásia e Oriente Médio, além de empresas dos setores de semicondutores, defesa, farmacêutico e telecomunicações nos EUA, Bélgica e Filipinas.
Enquanto a CrowdStrike confirma que pelo menos nove organizações foram efetivamente comprometidas, com atividades de pós-exploração como implantação do backdoor BLOODALCHEMY e técnicas de credential spraying, outras fontes, como note.com, destacam a amplitude dos ataques a bancos sul-coreanos e a cerca de 20 empresas japonesas, embora reconheçam que os números variam conforme a fonte e o método de apuração.
Os métodos usados pelo ARTEX incluem desde ataques clássicos, como SQL injection e autenticação forjada, até cadeias de exploração mais sofisticadas, como o uso de falhas SAML e XXE para escalar privilégios em ambientes de nuvem. Em um caso relatado pela CrowdStrike, os agentes consumiram cerca de 1,4 bilhão de tokens de entrada em uma única invasão, evidenciando o volume de automação envolvido.
Grau de autonomia: IA como ferramenta, não substituta do operador
Apesar do avanço tecnológico, há consenso entre analistas de que o ARTEX não representa ainda uma ameaça totalmente autônoma. O itnews.com.au cita Rohit Nambiar, do Google Threat Intelligence Group (GTIG), que afirma: “Não há evidência de hacking totalmente autônomo, sem humanos no comando”. O operador humano permanece responsável por orientar os agentes, tomar decisões críticas e adaptar o ataque diante de obstáculos, como a presença de soluções de proteção de endpoint (por exemplo, CrowdStrike Falcon).
Relatos do Dutch Institute for Vulnerability Disclosure (DIVD) mostram que, mesmo em ataques altamente automatizados, o ARTEX atua de forma barulhenta, deixando rastros em logs e nomes de arquivos, o que pode servir de pista para equipes de resposta a incidentes. Em ataques ao DIVD, por exemplo, a escalada de privilégios ocorreu em apenas 12 minutos, mas gerou mais de 450 mil requisições e 2.500 scripts detectados.
Impacto real: dados vazados, setores mais visados e limitações das defesas
O impacto dos ataques varia conforme o setor e a região. Segundo o note.com, bancos sul-coreanos como Shinhan, KB Kookmin e Hana tiveram dados de até 100 mil clientes vazados, principalmente por meio de sistemas periféricos voltados a funcionários e parceiros, não pelos canais de internet banking tradicionais. No Japão, a GMO Cybersecurity by Ierae confirmou ataques a cerca de 20 empresas, com foco em setores como varejo, educação, seguros e e-commerce.
O consenso entre Zscaler, S2W e GMO é que os ataques exploraram pontos de entrada pouco monitorados, como APIs e sistemas de apoio, e abusaram de credenciais não rotacionadas e interfaces administrativas expostas. O uso de proxies e mudança constante de IPs dificultou a contenção por bloqueio simples, tornando as defesas tradicionais insuficientes diante do volume e da velocidade das tentativas automatizadas.
Apesar de ARTEX possuir mecanismos internos de segurança, como listas de exclusão para domínios governamentais e exigência de aprovação para comandos destrutivos, a cobertura dessas salvaguardas não se estende a todos os setores sensíveis. O código original foi removido do GitHub, mas versões alternativas continuam circulando, inclusive em variantes comerciais como ARTEX PRO.
O que muda para empresas: riscos ampliados e desafios de resposta
Para organizações corporativas e órgãos públicos, o avanço do ARTEX AI e de frameworks similares representa uma elevação do risco operacional. A automação permite que equipes pequenas multipliquem o alcance dos ataques, reduzindo o tempo entre a descoberta de uma vulnerabilidade e sua exploração em massa. Como destacou a CrowdStrike, “a automação com agentes de IA permite que um único operador aplique uma gama mais ampla de técnicas contra múltiplos alvos simultaneamente”.
O GTIG e a Mandiant observam que, embora as técnicas básicas (uso de credenciais roubadas, exploração de falhas não corrigidas) permaneçam as mesmas, o ritmo e a escala dos ataques aumentaram significativamente. Isso exige das empresas um novo patamar de vigilância: monitoramento contínuo de APIs e interfaces expostas, rotação frequente de credenciais, controle de acesso granular e detecção de comportamentos anômalos em tempo real.
Em regiões industriais como Manaus, onde cadeias de suprimentos e operações logísticas dependem de conectividade estável e sistemas integrados, a exposição a ataques automatizados pode gerar impactos diretos na disponibilidade de serviços e na integridade de dados estratégicos. A experiência internacional mostra que ataques bem-sucedidos frequentemente começam por sistemas de apoio, negligenciados em processos de atualização e monitoramento.
Perspectivas: do nome do ataque à blindagem de processos periféricos
O caso ARTEX AI evidencia que, mais do que rastrear nomes de ferramentas ou grupos, a prioridade deve ser fechar brechas em sistemas periféricos e implementar controles de acesso dinâmicos. Como apontam Zscaler e S2W, a defesa passa por reduzir a superfície de exposição, limitar privilégios, isolar ferramentas de diagnóstico e auditar comunicações externas com serviços de IA.
Além disso, a recomendação de órgãos como o National Cyber Office do Japão é envolver a alta gestão na resposta e compartilhar rapidamente indicadores de ataque entre empresas do mesmo setor. O histórico recente mostra que, quando uma organização é comprometida, concorrentes com infraestrutura similar tornam-se alvos em sequência.
O avanço de frameworks como ARTEX AI inaugura uma era em que a velocidade e a escala dos ataques desafiam a capacidade de resposta manual. Para empresas inseridas em cadeias críticas, a revisão de processos periféricos e a adoção de conectividade monitorada e segmentada são passos urgentes para mitigar impactos de ataques automatizados conduzidos por IA.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataques de IA não esperam a defesa manual reagir. Com ataques automatizados atingindo sistemas periféricos e APIs, proteger a conectividade entre setores críticos exige link empresarial de fibra dedicada com IP fixo e monitoramento constante. O IP Premium Dedicado da Upnetix oferece esses recursos. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
