
Wi-Fi & Segurança · análise
Ataques a sistemas de refrigeração na França expõem riscos críticos em automação comercial
Vulnerabilidades em controladores de refrigeração, detalhadas pela Claroty em agosto, permitiram ataques coordenados que afetaram centenas de supermercados franceses. O caso amplia o alerta para exposição de dispositivos industriais à internet e reforça a urgência de revisão de práticas de segurança em ambientes corporativos.
O recente ataque cibernético a sistemas de refrigeração em supermercados na França trouxe à tona uma vulnerabilidade crítica em ambientes de automação comercial. Segundo reportagem do CISO Advisor, os incidentes, que ocorreram na noite de 11 de outubro, tiveram como alvo controladores de refrigeração de marcas amplamente utilizadas no varejo europeu. O episódio não apenas comprometeu a conservação de produtos perecíveis, mas também evidenciou falhas estruturais na segurança de dispositivos conectados à internet, levantando questões imediatas para empresas que dependem de sistemas automatizados em suas operações.
Vulnerabilidades conhecidas e exposição global
De acordo com a equipe Team82 da Claroty, as falhas exploradas nos ataques franceses já haviam sido detalhadas publicamente em agosto, durante palestra na conferência DEFCON, em Las Vegas, e em relatório técnico divulgado na mesma data. O foco da pesquisa recaiu sobre os controladores Danfoss AK-SM 800A, equipamentos responsáveis por monitorar e gerenciar sistemas de refrigeração em ambientes comerciais.
Foram identificadas três vulnerabilidades principais nesses dispositivos:
- CVE-2025-41450: mecanismo oculto de autenticação por “code-of-the-day”, que permite burlar o login tradicional;
- CVE-2025-41451: injeção de comando na página de configuração SMTP, possibilitando execução remota de código;
- CVE-2025-41452: injeção de diretivas Nginx por usuários autenticados, permitindo manipulação de tráfego e negação de serviço.
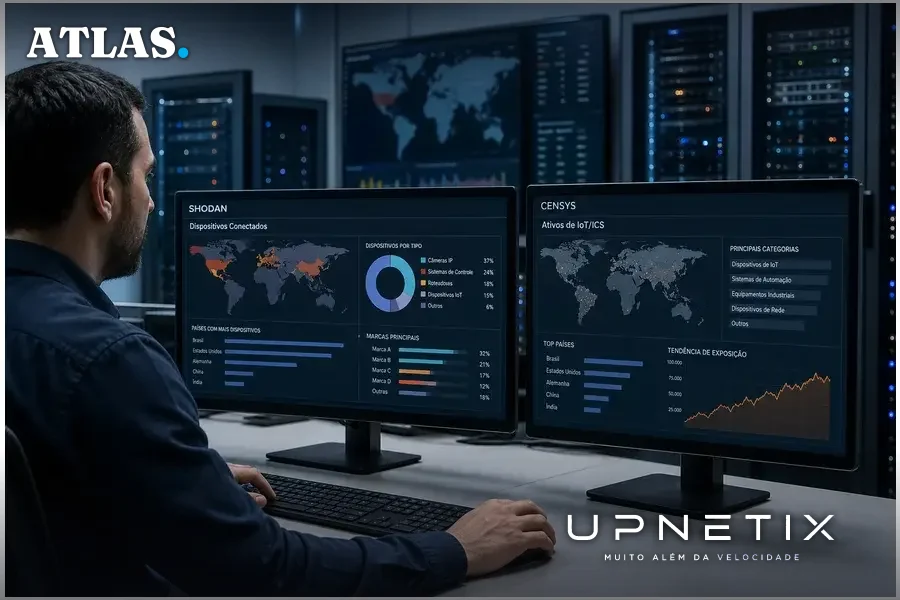
Segundo a Claroty, a Danfoss corrigiu essas falhas na versão de firmware R4.3.1. No entanto, a pesquisa identificou 2.765 dispositivos do modelo AK-SM 800A expostos à internet, localizados via ferramentas de varredura como Shodan e Censys. A exposição direta desses equipamentos amplia significativamente a superfície de ataque, tornando-os alvos potenciais para agentes maliciosos em escala global.
Escopo ampliado: impacto além da Danfoss
Após os ataques, o CERT-FR (Centro de Resposta a Incidentes de Segurança da França) emitiu alerta ampliando o escopo dos riscos. Segundo o comunicado, além dos sistemas Danfoss AK-SM e AK-SC, plataformas Copeland XWEB e Dixell XWEB, ambas empregadas em monitoramento de ar condicionado e refrigeração comercial, também registraram comprometimentos. O CERT-FR recomendou a remoção desses ativos da exposição direta à internet, reforçando a orientação de segmentação de redes e adoção de barreiras de proteção para dispositivos industriais.
O consenso entre as fontes é que a conectividade aberta desses sistemas, sem camadas adicionais de autenticação ou isolamento de rede, foi fator determinante para o sucesso dos ataques. O caso francês, embora tenha ganhado destaque pela escala e consequências, aponta para um problema estrutural: a adoção acelerada de automação e Internet das Coisas (IoT) em ambientes corporativos sem a devida atualização de práticas de segurança digital.
Consequências operacionais e resposta das empresas
O ataque teve efeitos imediatos na cadeia de suprimentos e no funcionamento das lojas afetadas. Segundo a holding Les Mousquetaires, responsável pelos supermercados Intermarché e Netto, cerca de 150 unidades do grupo foram impactadas. A rede Monoprix relatou que 5% de suas mais de 400 lojas também sofreram consequências, com sistemas de refrigeração desativados remotamente. Os invasores conseguiram acionar o degelo forçado de milhares de unidades, comprometendo a conservação de produtos frescos e congelados.
Além do prejuízo direto com perdas de estoque e possíveis danos à reputação, o incidente mobilizou órgãos de investigação e autoridades de cibersegurança. A procuradoria de Paris abriu inquérito sobre o ataque e os incêndios relatados em algumas lojas, enquanto a agência francesa de cibersegurança ANSSI foi acionada para apoiar a resposta técnica e avaliar a extensão dos danos.
O caso revela que, mesmo com alertas prévios de especialistas e atualizações de firmware disponíveis, a atualização efetiva dos dispositivos e a mitigação da exposição à internet nem sempre acompanham o ritmo das ameaças. A dependência de sistemas automatizados, sem políticas rigorosas de segmentação de rede e monitoramento contínuo, representa risco operacional significativo para empresas de todos os portes.
O papel da exposição à internet e lições para o mercado B2B
O alerta do CERT-FR para remoção de dispositivos industriais da exposição direta à internet ecoa recomendações já conhecidas, mas frequentemente negligenciadas no ambiente corporativo. A facilidade de acesso remoto, que impulsionou a adoção de soluções de automação e monitoramento, também abriu caminho para ataques em larga escala, como demonstrado na França.
Para empresas brasileiras, especialmente aquelas inseridas em polos industriais ou com operações logísticas críticas, o episódio serve de alerta para revisão de práticas de conectividade. O uso de ferramentas como Shodan e Censys para identificar dispositivos expostos é trivial para agentes maliciosos, tornando essencial a implementação de firewalls, redes privadas virtuais (VPNs) e autenticação multifator para acesso a sistemas sensíveis.
Outro ponto relevante é a necessidade de atualização contínua de firmware e sistemas operacionais de dispositivos industriais. A pesquisa da Claroty mostra que, mesmo após a divulgação pública das vulnerabilidades e a disponibilização de correções, milhares de equipamentos permaneceram vulneráveis por meses. Esse hiato entre a identificação do problema e a resposta efetiva amplia o risco de incidentes com impacto direto na operação.
Implicações para operações empresariais e infraestrutura crítica
O ataque aos refrigeradores franceses ilustra como falhas em dispositivos aparentemente periféricos podem gerar efeitos em cascata em operações essenciais. No contexto B2B, a dependência de automação para controle ambiental, monitoramento de estoques e garantia de qualidade torna a segurança desses sistemas um componente estratégico da gestão de riscos.
Empresas que operam em setores como varejo, logística, saúde e indústria precisam avaliar não apenas a robustez dos dispositivos adquiridos, mas também a arquitetura de conectividade que os integra à infraestrutura de TI. A exposição de equipamentos industriais à internet, sem camadas de proteção adequadas, pode transformar ativos críticos em pontos vulneráveis para ataques direcionados.
Para organizações localizadas em regiões como Manaus, onde o Polo Industrial concentra operações de grande porte e alta dependência de automação, o caso francês reforça a necessidade de políticas claras para segmentação de redes, atualização de dispositivos e monitoramento proativo de ameaças. A integração entre equipes de TI e OT (tecnologia operacional) é fundamental para garantir que práticas de segurança acompanhem a evolução da automação industrial.
O que muda na decisão de infraestrutura e conectividade
O episódio na França deixa lições valiosas para quem toma decisões sobre infraestrutura digital em empresas. A conectividade, que viabiliza automação e monitoramento remoto, precisa ser balanceada com controles rigorosos de acesso e exposição. A escolha de fornecedores que ofereçam suporte local, atualização ágil de firmware e capacidade de segmentação de redes pode ser determinante para reduzir riscos operacionais.
Além disso, a visibilidade sobre quais dispositivos estão acessíveis externamente e a capacidade de resposta rápida a vulnerabilidades recém-divulgadas devem ser prioridades em qualquer plano de continuidade de negócios. O caso dos supermercados franceses mostra que o impacto de um ataque pode ir muito além do ambiente digital, afetando diretamente a operação, o faturamento e a reputação da empresa.
Em um cenário de ameaças crescentes e automação cada vez mais presente, a infraestrutura de conectividade deixa de ser apenas um meio para se tornar parte central da estratégia de resiliência operacional. Para empresas que buscam proteger seus ativos e garantir a continuidade dos serviços, a revisão periódica da exposição de dispositivos industriais e a adoção de práticas avançadas de segurança são passos indispensáveis.
O ataque aos sistemas de refrigeração na França demonstra que a vulnerabilidade de um único componente pode comprometer toda a cadeia operacional. Em ambientes industriais e comerciais, a escolha de soluções de conectividade que permitam isolar, monitorar e atualizar dispositivos críticos é o diferencial entre a continuidade do negócio e o prejuízo causado por uma falha explorada remotamente.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Dispositivo exposto é convite aberto para ataque. O IP Premium Dedicado da Upnetix permite segmentação de rede e acesso remoto seguro para sistemas industriais, reduzindo a exposição de dispositivos críticos à internet pública. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
