
Negócio Digital · análise
Ataque hacker ao Porto de Santos expõe vulnerabilidades em infraestrutura crítica brasileira
Incidente compromete sistemas administrativos do maior porto do país, responsável por quase 30% do comércio exterior nacional, e levanta debate sobre resiliência operacional e riscos ocultos.
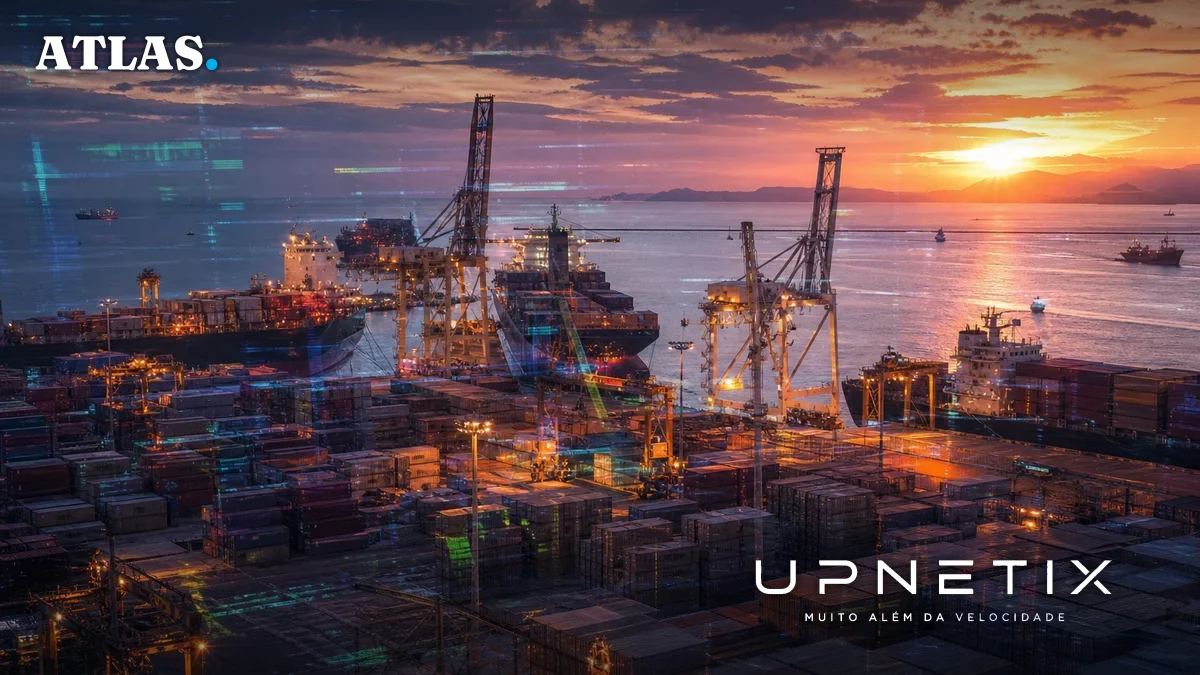
O recente ataque hacker ao Porto de Santos, maior complexo portuário do Brasil e líder em movimentação de cargas na América Latina, desafia uma crença confortável do setor logístico e de infraestrutura: a de que a robustez operacional e a escala garantem resiliência diante de ameaças digitais. O episódio, que comprometeu sistemas administrativos sem interromper o fluxo de cargas, expõe uma zona cinzenta entre continuidade operacional e segurança da informação, e revela o quanto empresas e gestores públicos podem estar subestimando riscos sistêmicos em ativos estratégicos.
O que se sabe sobre o ataque: cronologia e impacto imediato
Segundo apuração do InvestNews e do G1, os primeiros sinais de instabilidade surgiram na manhã de sexta-feira, 6 de novembro de 2026, após uma queda de energia que afetou os servidores da Autoridade Portuária de Santos (APS). O fornecimento foi restabelecido à noite, mas a reinicialização dos sistemas permitiu a ativação de um malware que já estava presente na rede, conforme esclareceu a própria APS. O vírus foi identificado na madrugada do sábado seguinte, levando à indisponibilidade de sistemas internos e do site institucional.
A APS confirmou ao G1 que a queda de energia contribuiu para o sucesso do ataque, mas ainda não foi possível determinar o alcance da invasão ou se houve acesso indevido a dados. A Polícia Federal abriu inquérito para investigar a origem e extensão do incidente, mas, até o fechamento desta reportagem, não havia confirmação de vazamento de informações ou prejuízo financeiro.
De acordo com nota enviada ao InvestNews, a APS restabeleceu parcialmente serviços de internet, e-mail e telefonia já na segunda-feira (9), mas o site e outros sistemas administrativos permaneciam instáveis até pelo menos quarta-feira (11). O presidente da APS, Anderson Pomini, afirmou à CNN Brasil que a normalização completa dependeria de novas varreduras para garantir a eliminação do programa malicioso.
Operação portuária: continuidade garantida, mas à custa de improvisação
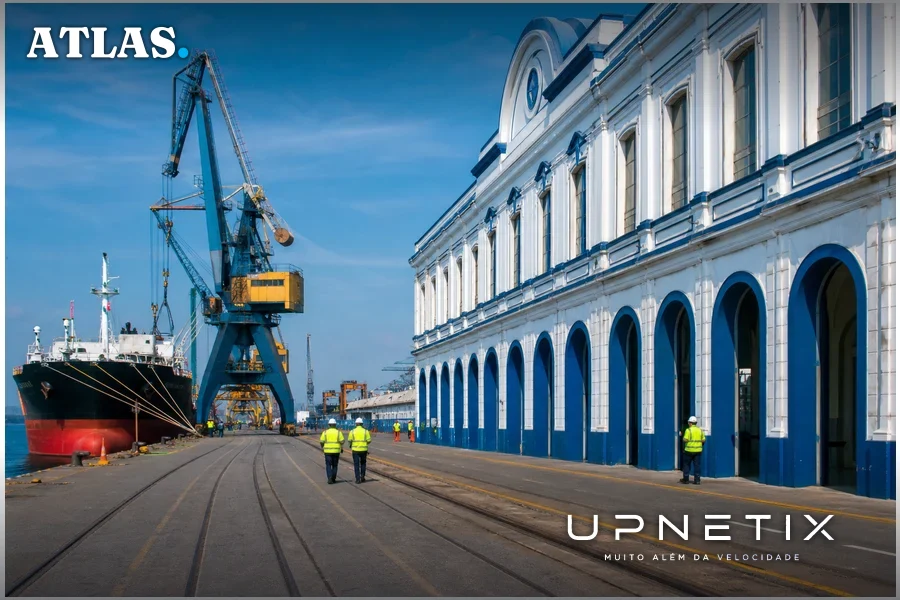
Apesar da gravidade do ataque, a APS, em todas as fontes consultadas, garantiu que não houve paralisação das operações de embarque, desembarque e movimentação de cargas. O Times Brasil destaca que o Porto de Santos respondeu por 186,4 milhões de toneladas movimentadas em 2025, equivalente a 29,6% do comércio exterior brasileiro, e lidera o ranking latino-americano em movimentação de contêineres segundo a Cepal.
Para contornar a indisponibilidade dos sistemas, funcionários recorreram a procedimentos alternativos, como o uso de celulares e do sistema federal Porto Sem Papel, que integra informações de Receita Federal, Polícia Federal, Marinha e Anvisa. Essa contingência permitiu manter o fluxo de documentos e autorizações, embora empresas tenham relatado lentidão pontual em atividades de embarque e desembarque, conforme reportado pela imprensa e confirmado pela APS.
O controle de acesso ao porto também foi reforçado: a Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis (Cesportos-SP) elevou o nível de proteção para II, em uma escala de três, diante das instabilidades nos sistemas de entrada e saída de pessoas e veículos. O reforço não resultou em paralisação, mas aumentou inspeções e controles internos.
O que ficou vulnerável: sistemas afetados e dependências críticas
O ataque comprometeu principalmente sistemas administrativos e digitais da APS, incluindo o Sistema de Protocolo (usado para solicitações de clientes), o Docas Digital (tramitação de documentos internos), o SAP (gestão administrativa), além do site institucional e da intranet. Embora a APS afirme que “nenhum serviço deixou de ser prestado”, parte das operações foi mantida por meios alternativos e controles manuais, o que evidencia uma dependência crítica de sistemas digitais para a eficiência e rastreabilidade do fluxo portuário.
O episódio também expôs a fragilidade das defesas digitais diante de eventos físicos inesperados, como a queda de energia que, segundo a APS, facilitou a ativação do malware. A porta de entrada do ataque e o vetor inicial ainda são objeto de investigação. Não houve, até o momento, pedido de resgate, o que afasta a hipótese de ransomware tradicional, mas não elimina riscos de exposição de dados sensíveis ou comprometimento de processos futuros.
O contra-argumento: resiliência operacional e ausência de prejuízo direto
Um argumento recorrente entre gestores e parte do setor é que a continuidade das operações, mesmo diante do ataque, demonstra a resiliência do Porto de Santos e a eficácia dos planos de contingência. A APS, em nota ao G1 e ao InvestNews, enfatizou que “adotou rapidamente todas as medidas técnicas, administrativas e jurídicas para mitigar eventuais impactos” e que “nenhum serviço deixou de ser prestado”. Não há, até o momento, confirmação de prejuízo financeiro, vazamento de dados ou paralisação do fluxo de cargas.
No entanto, essa avaliação ignora custos ocultos: a necessidade de improvisação operacional, o aumento da exposição a riscos durante o período de instabilidade, a possibilidade de atrasos não contabilizados e o impacto reputacional junto a parceiros comerciais. Além disso, a ausência de prejuízo imediato não garante imunidade a consequências futuras, especialmente diante da incerteza sobre o que foi ou não acessado pelos invasores.
O que ainda não se sabe: lacunas e riscos para empresas e governos
O episódio deixa perguntas fundamentais em aberto. A APS e a Polícia Federal ainda investigam como o malware entrou nos sistemas, qual sua real extensão e se houve acesso, cópia ou divulgação de dados sensíveis. Não está claro se o ataque foi direcionado especificamente ao Porto de Santos ou se faz parte de uma campanha mais ampla contra infraestruturas críticas brasileiras.
Outro ponto de incerteza é a eficácia dos controles de backup, redundância de sistemas e protocolos de resposta a incidentes em outros portos e operações logísticas do país. O caso de Santos, pela sua escala, quase 30% do comércio exterior nacional passa pelo complexo, segundo a APS e o Ministério de Portos e Aeroportos, serve como alerta para empresas e órgãos públicos que dependem de infraestrutura digital para manter cadeias produtivas e logísticas em funcionamento.
Por fim, o episódio evidencia a interdependência entre segurança física e cibernética: uma simples queda de energia foi o gatilho para um ataque que só não teve consequências mais graves graças à adoção de procedimentos emergenciais e à existência de sistemas federais integrados, como o Porto Sem Papel.
Implicações para organizações: o que muda na avaliação de risco e continuidade
Para gestores de empresas que atuam em logística, comércio exterior ou dependem de infraestrutura crítica, o ataque ao Porto de Santos é um divisor de águas. A continuidade das operações, mesmo sob ataque, não deve ser interpretada como garantia de invulnerabilidade, mas sim como um alerta para a necessidade de revisão de planos de contingência, protocolos de backup e redundância de conectividade.
O incidente também reforça a importância de avaliar a resiliência não apenas dos próprios sistemas, mas de toda a cadeia de parceiros e fornecedores, incluindo portos, operadores logísticos e órgãos públicos. Em regiões como Manaus, onde a dependência de rotas portuárias e sistemas digitais é ainda mais sensível devido à distância dos grandes centros, a lição é clara: a capacidade de manter operações críticas diante de falhas sistêmicas ou ataques cibernéticos pode definir o sucesso ou fracasso de uma operação.
O ataque ao Porto de Santos revela que, mesmo sem paralisação total, a vulnerabilidade de sistemas administrativos pode gerar custos ocultos, riscos reputacionais e incertezas que afetam toda a cadeia de valor. Para quem decide em empresas ou órgãos públicos, o episódio impõe uma revisão urgente das estratégias de continuidade, com ênfase em infraestrutura de conectividade, redundância operacional e protocolos de resposta a incidentes digitais e físicos.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Quando o porto para, a fila não espera. A instabilidade digital do Porto de Santos mostrou como falhas sistêmicas podem travar processos críticos mesmo sem parar a operação. O IP Premium Dedicado garante conexão estável, IP fixo e suporte local para empresas que não podem depender de improviso. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
