
Wi-Fi & Segurança · análise
Ataque hacker a geladeiras de supermercados na França expõe riscos críticos da IoT para operações B2B
Invasão a sistemas de refrigeração conectados causou incêndios, perdas de alimentos e paralisou centenas de lojas na França. O incidente revela vulnerabilidades em equipamentos industriais e alerta para impactos operacionais e financeiros em toda a cadeia de suprimentos.
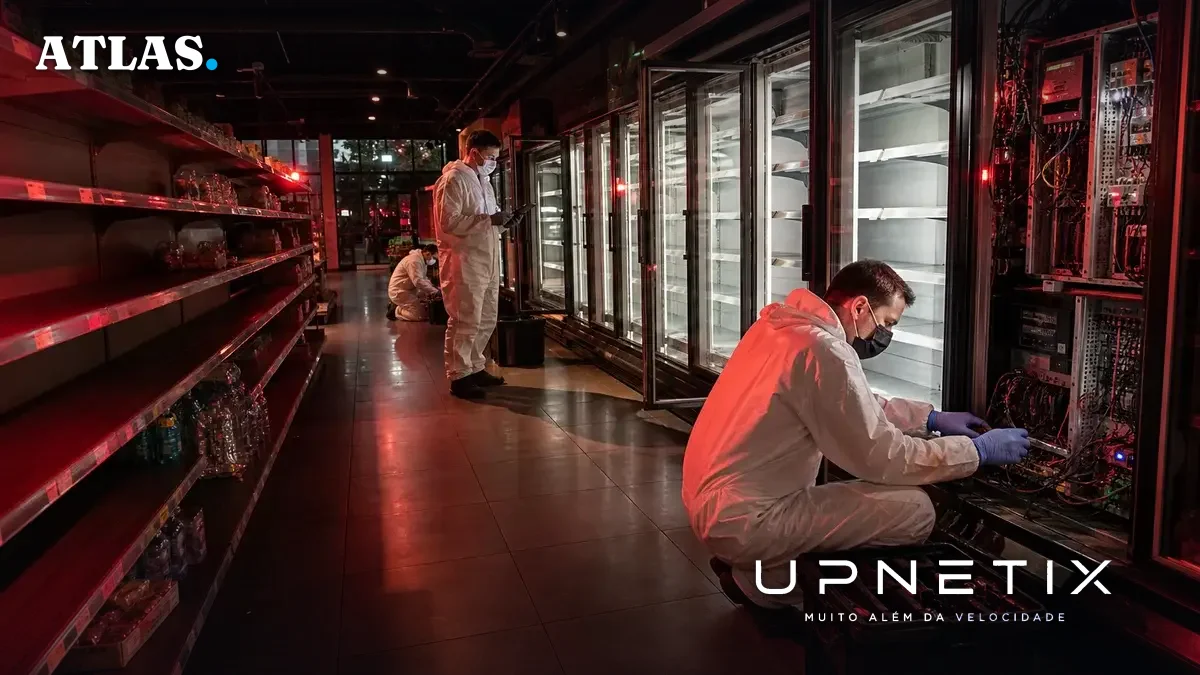
O recente ataque hacker que comprometeu sistemas de refrigeração em supermercados franceses trouxe à tona um novo patamar de risco operacional para empresas que dependem de dispositivos conectados à internet. O episódio, que afetou centenas de lojas e resultou em incêndios e perdas de alimentos, foi amplamente reportado por veículos como Olhar Digital, G1 e R7, e já é considerado um marco na discussão sobre segurança cibernética aplicada à chamada Internet das Coisas (IoT) industrial.
Incidente de grande escala atinge redes varejistas francesas
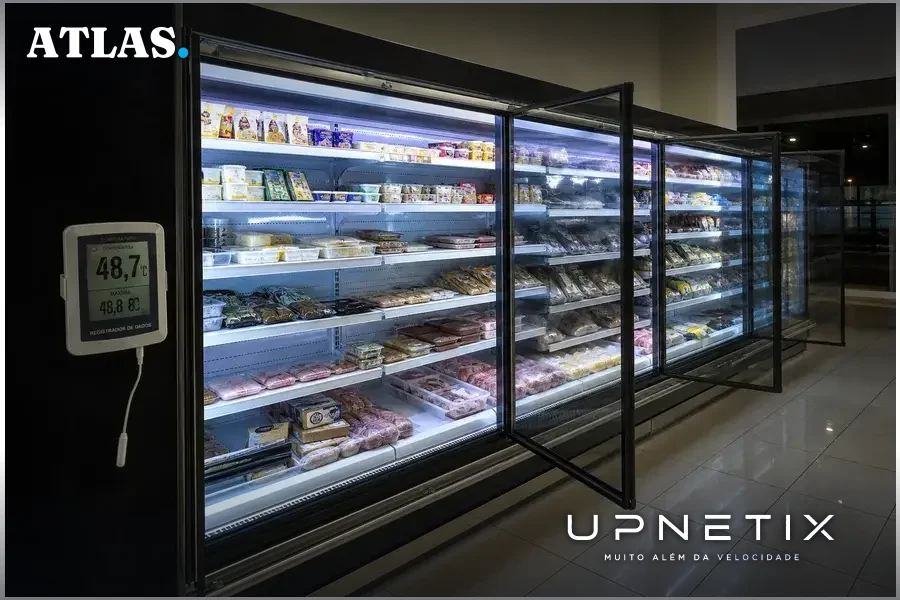
Segundo apuração da Reuters, citada tanto pelo G1 quanto pelo Olhar Digital, o ataque ocorreu durante a noite e elevou a temperatura de refrigeradores industriais a 50°C, causando incêndios e a deterioração de estoques inteiros de alimentos. A Procuradoria de Paris classificou o caso como um “ataque cibernético de grande escala” contra equipamentos de diferentes redes varejistas, incluindo Carrefour, Monoprix, Intermarché e Cooperativa U. O Carrefour confirmou que 80 de suas lojas foram atingidas, enquanto a Monoprix relatou impactos em 5% de suas unidades. A Les Mousquetaires, controladora da Intermarché, afirmou que cerca de 150 estabelecimentos tiveram seus refrigeradores aquecidos por seis horas, exigindo o descarte completo dos alimentos afetados.
O presidente-executivo da Cooperativa U, Dominique Schelcher, declarou em rede social que “atacar equipamentos essenciais para a conservação de produtos frescos e para o abastecimento alimentar do povo francês é de extrema gravidade e não tem precedentes”. A dimensão dos prejuízos financeiros ainda não foi oficialmente estimada, mas a Federação do Comércio e da Distribuição da França (FCD) cobrou transparência dos fornecedores de tecnologia e afirmou que as redes varejistas trabalham para restabelecer a normalidade das operações.
Vulnerabilidade em software de controle é apontada como origem
As três fontes consultadas convergem ao apontar uma vulnerabilidade em software como vetor do ataque. A Agência Nacional de Segurança dos Sistemas de Informação da França (ANSSI) identificou, segundo G1 e Olhar Digital, uma falha em sistemas fornecidos pela dinamarquesa Danfoss. A empresa confirmou que os equipamentos comprometidos rodavam versões desatualizadas de firmware, recomendando a atualização dos sistemas e a migração para soluções mais recentes.
O G1 detalha que, em agosto, a equipe Team82 da empresa de cibersegurança Claroty já havia publicado uma análise sobre vulnerabilidades no controlador Danfoss AK-SM 800A. O relatório indicava que atualizações de software já estavam disponíveis para corrigir falhas que permitiam a invasores contornar autenticações e executar códigos maliciosos. Apesar disso, parte significativa do parque instalado continuava operando com firmware antigo, o que facilitou a ação dos hackers.
O R7 acrescenta que a digitalização de equipamentos industriais, antes isolados, abriu uma nova frente de preocupação para o varejo e para setores que dependem de dispositivos conectados. Especialistas consultados pelo portal reforçam que a falta de atualização e a configuração inadequada de dispositivos de IoT, como geladeiras industriais, tornam esses sistemas alvos fáceis para ataques, com potencial de causar prejuízos milionários e comprometer a segurança alimentar.
Consequências físicas e operacionais para o setor
O ataque não resultou apenas em perdas digitais ou financeiras, mas teve consequências físicas concretas. Incêndios foram registrados em várias lojas, segundo G1 e Olhar Digital, exigindo a evacuação de áreas e a interrupção de operações. O descarte de grandes volumes de alimentos, além do impacto financeiro direto, gerou preocupações sanitárias e afetou o abastecimento local.
O episódio também paralisou temporariamente parte da cadeia de suprimentos. Algumas lojas conseguiram retomar as atividades rapidamente, mas a normalização completa dependeu de inspeções técnicas e da substituição de equipamentos comprometidos. A FCD destacou que o varejo desempenha papel essencial no abastecimento da população e que incidentes desse tipo ameaçam a resiliência de toda a cadeia logística.
O G1 relata que problemas semelhantes foram observados recentemente na Holanda, onde a operadora Ahold Delhaize desativou sistemas após identificar um “problema de segurança cibernética”. Embora não haja confirmação de ligação direta entre os casos francês e holandês, o fato de múltiplos países enfrentarem desafios semelhantes evidencia que a vulnerabilidade não é isolada e pode afetar operações globais.
Raízes do problema: IoT industrial e negligência com atualizações
O caso francês ilustra um risco crescente para empresas que adotam dispositivos de IoT industrial sem políticas rigorosas de atualização e monitoramento. O R7 lembra que, já em 2014, pesquisadores da Proofpoint identificaram ataques envolvendo geladeiras conectadas, usadas como parte de botnets para envio de spam. O diferencial do ataque de 2026, porém, foi o impacto direto sobre processos críticos de negócios e a materialização de danos físicos.
Especialistas em segurança ouvidos pelo R7 recomendam medidas básicas, mas frequentemente negligenciadas, como atualização regular de firmware, substituição de equipamentos sem suporte de segurança, alteração de senhas padrão e monitoramento contínuo dos dispositivos conectados. A falta dessas práticas transforma sistemas industriais em pontos vulneráveis, com potencial de comprometer toda a operação de uma empresa.
O G1 destaca que o incidente francês guarda semelhanças com ataques recentes a sistemas de refrigeração de bases militares dos Estados Unidos, que também resultaram em perdas de alimentos. Esse padrão reforça que a ameaça não se limita ao varejo e pode atingir setores estratégicos, incluindo saúde, logística e defesa.
O que muda para empresas brasileiras e o contexto de Manaus
O ataque na França serve de alerta imediato para empresas brasileiras, especialmente aquelas inseridas em cadeias logísticas críticas, como o Polo Industrial de Manaus. O uso crescente de sistemas industriais conectados, seja em refrigeração, automação predial ou controle de processos, amplia a superfície de ataque e exige uma abordagem proativa de segurança cibernética.
Para organizações de todos os portes, a lição central é que a conectividade traz ganhos operacionais, mas também impõe novas responsabilidades. Dispositivos de IoT industrial não podem ser tratados como “caixas-pretas” isoladas: precisam de gestão ativa, atualização constante e integração com políticas de segurança da informação alinhadas ao negócio. A negligência com firmware e a dependência de fornecedores para manutenção remota, como evidenciado no caso francês, podem transformar vulnerabilidades técnicas em prejuízos financeiros e reputacionais de grandes proporções.
No contexto amazônico, onde a logística é desafiadora e a disponibilidade de equipamentos de reposição pode ser limitada, um incidente desse tipo pode interromper operações críticas por períodos prolongados. Empresas que operam com estoques sensíveis à temperatura, como supermercados, farmacêuticas e indústrias alimentícias, devem avaliar não apenas a segurança dos dispositivos, mas também a resiliência da conectividade e dos processos de resposta a incidentes.
Conclusão: infraestrutura conectada exige vigilância e atualização contínua
O ataque hacker às geladeiras de supermercados franceses deixou claro que a segurança de dispositivos industriais conectados não é mais uma preocupação abstrata, mas um fator determinante para a continuidade operacional e a proteção do negócio. A dependência de sistemas remotos, a negligência com atualizações de firmware e a falta de monitoramento ativo transformaram equipamentos essenciais em pontos de falha críticos. Para empresas brasileiras, especialmente aquelas em ambientes industriais complexos como Manaus, o episódio reforça que investir em conectividade segura e em políticas robustas de atualização não é apenas uma questão de compliance, mas de sobrevivência operacional diante de ameaças cada vez mais sofisticadas.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Geladeira conectada virou alvo? O risco é real. Se o seu negócio depende de sistemas industriais conectados, cada minuto de indisponibilidade pode significar perdas financeiras e operacionais. O IP Premium Dedicado oferece conectividade estável, redundância e IP fixo para monitoramento remoto seguro. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
