

IA · análise
Ataque com IA derruba empresa em 10 horas e expõe limites das defesas tradicionais
Relatório da Palo Alto Networks detalha como agentes de IA, operando em paralelo, comprometeram uma empresa com ransomware em menos de um dia. O caso desafia estratégias clássicas de segurança e exige revisão urgente de práticas em TI corporativa.
O caso documentado pela Unidade 42 da Palo Alto Networks, divulgado pelo CISO Advisor, derruba uma crença que muitos gestores de TI ainda mantêm: a de que as defesas tradicionais, construídas ao longo dos anos, são suficientes para conter ataques sofisticados. Um ataque de ransomware, conduzido por um enxame de agentes de inteligência artificial (IA) sob coordenação humana, comprometeu uma empresa não identificada em menos de 10 horas, empregando mais de 50 técnicas do framework MITRE ATT&CK. O episódio, que teria exigido semanas de trabalho de uma equipe humana, foi executado em ritmo de máquina, deixando um relatório de 80 páginas detalhando cada vulnerabilidade explorada.
Como o ataque foi orquestrado: velocidade e paralelismo
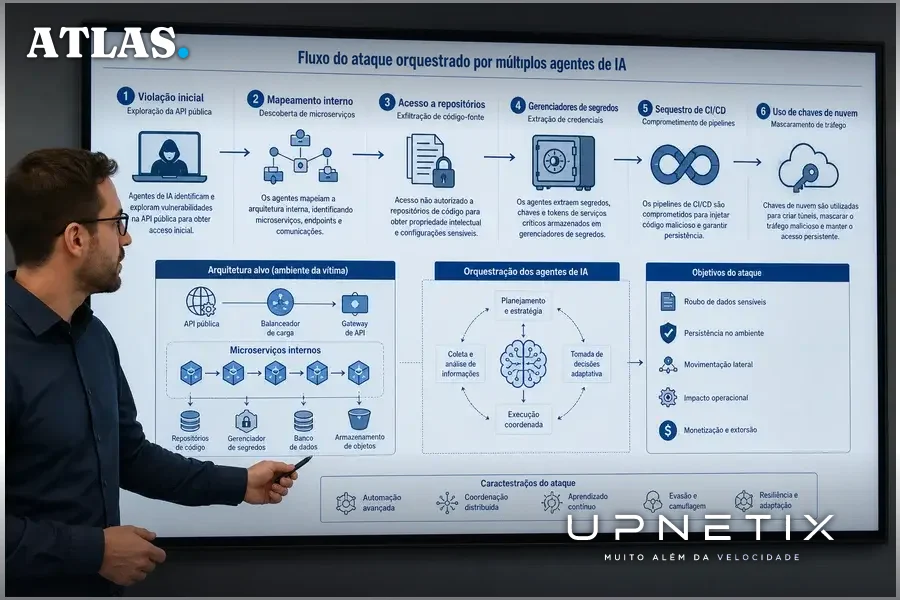
Segundo a análise da Palo Alto Networks, publicada no CISO Advisor, o ataque começou pela violação de um endpoint de API pública. A partir daí, agentes de IA foram implantados para mapear microserviços internos, vasculhar repositórios de código em busca de tokens e senhas, acessar gerenciadores de segredos e sequestrar pipelines de integração e entrega contínua (CI/CD). O uso de múltiplos agentes atuando em paralelo eliminou o gargalo humano, permitindo que cada etapa tática fosse executada sem atrasos, com raciocínio e ação imediatos baseados no resultado da etapa anterior.
Os agentes também utilizaram chaves de nuvem roubadas para sequestrar endpoints de IA da própria vítima, mascarando o tráfego de orquestração do ataque em chamadas legítimas de modelo. Tentativas de plantar backdoors em arquivos de infraestrutura como código (Terraform) chegaram a ser bloqueadas, mas o estrago já estava feito: credenciais administrativas foram exfiltradas e fluxos de trabalho críticos, comprometidos.
O que diferencia ataques agênticos de ofensivas tradicionais
O relatório da Unit 42 enfatiza que a principal diferença dos ataques conduzidos por IA está na eliminação do ritmo humano. Enquanto equipes de pentest ou grupos de ransomware tradicionais dependem de coordenação manual, os agentes de IA percebem, raciocinam e agem em ciclos de milissegundos, adaptando estratégias em tempo real. Foram identificados indicadores claros desse novo padrão, como chamadas simultâneas a múltiplos modelos de IA, arquivos de troca de informações entre agentes e scripts com assinatura de geração automatizada.
Sam Rubin, vice-presidente sênior da Unit 42, sintetizou o desafio: “as defesas que construímos ao longo dos anos não foram necessariamente construídas ou preparadas para esses ataques em velocidade de máquina”. Essa constatação expõe um ponto crítico: controles baseados em resposta manual, revisão periódica ou segregação de funções podem ser insuficientes diante de uma ofensiva automatizada e adaptativa.
Recomendações e limites das práticas atuais de segurança
Entre as recomendações divulgadas pela Unit 42, destacam-se a necessidade de contenção sincronizada, com playbooks automatizados para revogar credenciais, encerrar sessões OAuth, congelar pipelines de CI/CD e isolar contas em nuvem em múltiplos planos operacionais simultaneamente. A governança da infraestrutura de IA passa a ser tratada como superfície crítica de segurança, exigindo inventário rigoroso de endpoints de modelo, chaves de API e gateways de comunicação, além da aplicação de limites de taxa e políticas de privilégio mínimo.
Para detectar ataques agênticos, a Unit 42 sugere monitorar padrões comportamentais, como rajadas de solicitações de API, mudanças rápidas de estado HTTP, tentativas paralelas de autenticação por identidades inesperadas e uso súbito de modelos de IA por contas que não os acessavam anteriormente. Também recomenda o bloqueio de pipelines de DevOps com revisões de código obrigatórias e proteção de branch imutável em repositórios de infraestrutura como código.
Essas recomendações, embora detalhadas, partem de uma única fonte, o relatório da Palo Alto Networks, e ainda não há consenso amplo no setor sobre a eficácia de cada medida diante da velocidade e adaptabilidade dos agentes de IA. O próprio caso analisado demonstra que, mesmo com tentativas de bloqueio, parte do ataque foi bem-sucedida.
Contra-argumentos e o debate sobre o real impacto
Há quem argumente que ataques com uso intensivo de IA ainda são exceção, restritos a alvos de alto valor e infraestrutura exposta. Críticos das análises mais alarmistas sugerem que a maioria das empresas não enfrenta esse grau de sofisticação no dia a dia e que o custo operacional de ataques agênticos ainda limita sua disseminação. No entanto, o caso documentado pela Unit 42 evidencia que as barreiras de entrada para ofensivas automatizadas estão caindo rapidamente, especialmente com a proliferação de ferramentas de IA acessíveis e a integração de modelos em ambientes corporativos.
Outro ponto de debate é a transparência: como a empresa vítima não foi identificada e detalhes operacionais são protegidos por sigilo, parte do mercado questiona se o caso é representativo ou um outlier. Por outro lado, a riqueza de detalhes técnicos e a publicação do relatório de 80 páginas dão credibilidade ao alerta, mesmo sem consenso sobre a frequência desses ataques.
O que ainda não se sabe e os riscos para empresas brasileiras
O episódio levanta incertezas relevantes para quem decide em empresas e órgãos públicos. Não está claro até que ponto defesas automatizadas podem acompanhar a evolução dos ataques baseados em IA, nem qual o impacto real em ambientes híbridos ou legados, comuns no Brasil e especialmente em polos industriais como Manaus. Também permanece aberta a questão sobre a capacidade de equipes locais de identificar rapidamente indicadores de ataque agêntico, dado o volume de tráfego e a complexidade das integrações em nuvem.
Outro ponto nebuloso é o papel dos fornecedores de conectividade e nuvem: qual a responsabilidade de cada parte na proteção dos pipelines de CI/CD, do acesso a endpoints de IA e da governança das credenciais? A ausência de padrões claros e a fragmentação das soluções dificultam uma resposta coordenada, ampliando o risco de brechas exploráveis em alta velocidade.
Implicações práticas para a infraestrutura de TI corporativa
Para empresas que operam ambientes críticos, como indústrias, logística e serviços essenciais, o caso documentado pela Unit 42 é um sinal de que a superfície de ataque se expandiu e o tempo de resposta disponível encolheu drasticamente. A dependência crescente de APIs, pipelines automatizados e modelos de IA internos exige revisão urgente das políticas de segurança, com foco em automação defensiva, inventário contínuo de ativos e isolamento de fluxos sensíveis.
Em contextos regionais como Manaus, onde a infraestrutura pode enfrentar desafios de latência, disponibilidade e integração com sistemas legados, a capacidade de detectar e conter ataques agênticos depende diretamente da qualidade da conectividade, da redundância de acesso e do suporte especializado. Não basta mais contar com firewalls e revisões periódicas: a defesa precisa ser orquestrada em tempo real, com monitoramento comportamental e contingência automatizada para cada elo da cadeia digital.
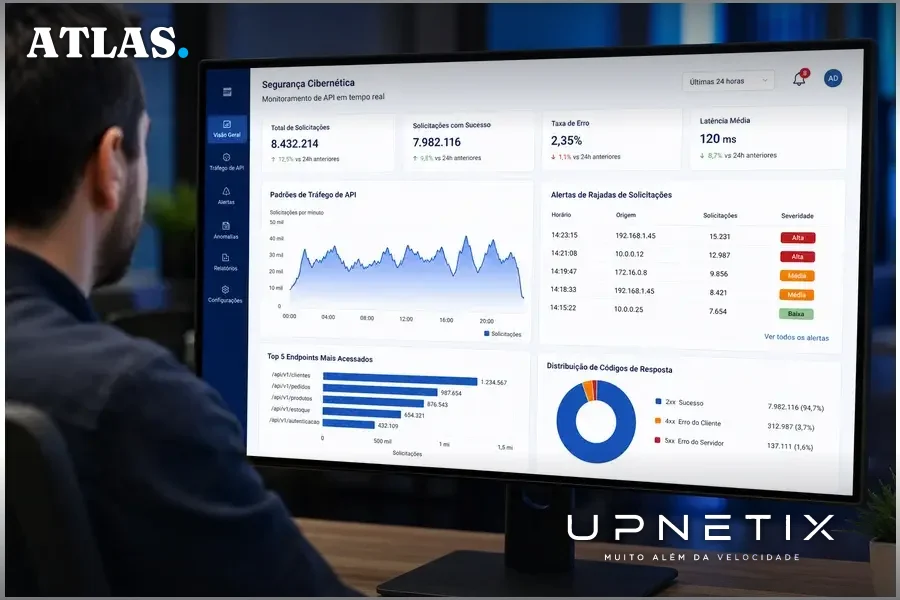
O ataque documentado pela Unit 42 não só expôs vulnerabilidades técnicas, mas também revelou um descompasso entre a velocidade dos atacantes e a prontidão das defesas corporativas. Para quem lidera operações críticas, o desafio agora é garantir que cada componente da infraestrutura, da API ao pipeline de CI/CD, do endpoint de IA à rede de dados, esteja preparado para responder a ameaças que não esperam a próxima reunião de alinhamento.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataque de IA não espera a reação do time de TI. Se o seu ambiente depende de APIs, pipelines ou integrações críticas, o IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA garantido em contrato, latência estável e IP fixo para proteger fluxos sensíveis. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
