
Informativo · análise
Ataque cibernético expõe dados de 7,6 milhões de clientes da Caixa Vida e Previdência
Incidente confirmado pela subsidiária da Caixa Econômica Federal envolveu cópia de dados cadastrais de clientes e ex-clientes. Empresas e gestores públicos precisam reavaliar riscos de exposição e resposta a incidentes.
O recente ataque cibernético à Caixa Vida e Previdência, subsidiária da Caixa Econômica Federal, derruba uma crença recorrente no mercado corporativo brasileiro: a de que instituições de grande porte, especialmente do setor financeiro, estariam naturalmente blindadas contra vazamentos de dados em larga escala. O incidente, confirmado por múltiplas fontes como TI Inside, InfoMoney e R7, expôs informações cadastrais de 7,6 milhões de clientes e ex-clientes, incluindo nomes, CPFs e, em parte dos registros, endereços, telefones, e-mails e datas de nascimento.
O que se sabe sobre o ataque: consenso e divergências entre as fontes
Segundo apuração do TI Inside, o ataque foi identificado em 6 de novembro de 2026 e comunicado às autoridades competentes no dia 11. A InfoMoney e o R7 corroboram a data e o volume de registros afetados, apontando que toda a base de clientes ativos e parte dos ex-clientes da Caixa Vida e Previdência teve dados copiados para fora do ambiente tecnológico da companhia.
O consenso entre as fontes é que não houve comprometimento de informações consideradas sensíveis, como dados financeiros, bancários, valores de apólices, saldos de previdência ou senhas. A própria empresa, em comunicado reproduzido por CISO Advisor e outros veículos, afirma não haver indícios de vazamento desses dados mais críticos. Todas as publicações também relatam que não foram identificadas, até o momento, evidências de divulgação pública ou uso indevido das informações copiadas.
Há convergência ainda quanto à resposta inicial da companhia: bloqueio dos mecanismos de ataque, adoção de medidas adicionais de proteção e contratação de consultoria externa especializada em perícia forense para investigar as circunstâncias do incidente. O monitoramento da internet para rastrear eventual exposição dos dados também foi destacado por InfoMoney e R7.
Dimensão do vazamento e perfil dos dados expostos
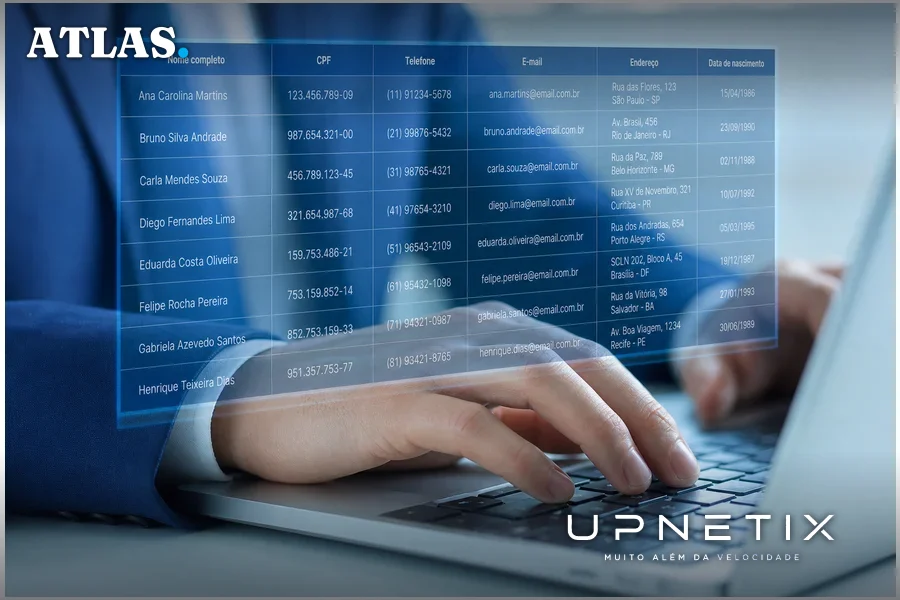
A dimensão do incidente é inquestionável. Todas as fontes consultadas apontam o número de 7,6 milhões de registros afetados, abrangendo tanto clientes ativos quanto ex-clientes. Os dados expostos, segundo TI Inside e InfoMoney, incluem obrigatoriamente nomes completos e CPFs. Em parte dos registros, também foram comprometidos endereços, telefones, e-mails e datas de nascimento.
O R7 ressalta que a empresa iniciou a comunicação direta com titulares cujos telefones celulares e e-mails foram expostos, além de grupos considerados vulneráveis. Os clientes afetados estão recebendo orientações preventivas, e um canal exclusivo de atendimento por e-mail foi disponibilizado, embora o endereço não tenha sido divulgado publicamente em todas as fontes.
Não há, até o momento, relatos de que os dados tenham sido efetivamente publicados em fóruns ou comercializados na internet, mas a investigação técnica e o monitoramento seguem em andamento. A Caixa Vida e Previdência se comprometeu a manter o mercado informado sobre novos desdobramentos.
Impacto operacional e resposta institucional
Um ponto relevante, destacado em todos os comunicados oficiais e repercutido por CISO Advisor, é que o incidente não comprometeu a assistência prestada aos clientes nem a continuidade das operações da empresa. Não houve interrupção de serviços de seguros ou previdência, o que sugere que os sistemas transacionais e de autenticação permaneceram íntegros.
O episódio, porém, acende um alerta para empresas e órgãos públicos sobre a importância de respostas rápidas e transparentes diante de incidentes de segurança. A Caixa Vida e Previdência comunicou o caso à Autoridade Nacional de Proteção de Dados (ANPD) e à Comissão de Valores Mobiliários (CVM), em conformidade com a Lei Geral de Proteção de Dados Pessoais (LGPD), além de notificar diretamente os titulares afetados.
Entre as medidas adotadas, destaca-se a contratação de consultoria externa para perícia forense, prática que se consolida como padrão em grandes incidentes, tanto para apuração técnica quanto para respaldo jurídico e regulatório.
O que está sendo subestimado: riscos de exposição cadastral e ataques de engenharia social
Embora a empresa e as fontes enfatizem que não houve vazamento de dados financeiros ou de autenticação, o volume e o perfil das informações expostas elevam significativamente o risco de ataques de engenharia social, fraudes de identidade e tentativas de phishing direcionado. Nomes completos, CPFs, e-mails e telefones são suficientes para viabilizar abordagens personalizadas e sofisticadas, especialmente quando combinados com outros vazamentos públicos.
A crença de que apenas dados bancários ou senhas representam risco real é desmentida por incidentes recentes no Brasil, onde fraudes e tentativas de golpe partem justamente de bases cadastrais vazadas. O caso da Caixa Vida e Previdência reforça que a exposição de dados “não sensíveis” pode, na prática, abrir portas para prejuízos financeiros e reputacionais tanto para pessoas físicas quanto para organizações que dependem da confiança do público.
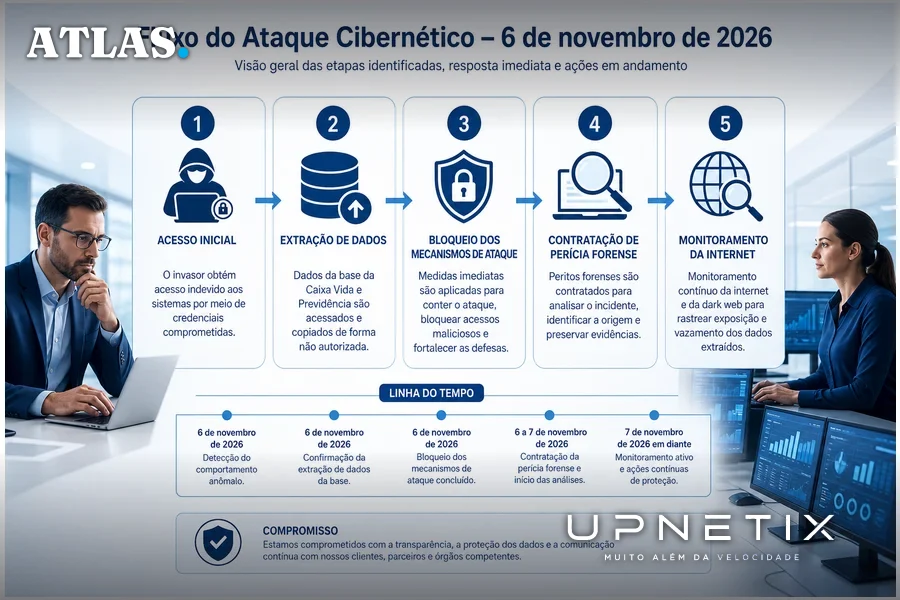
Empresas que subestimam o impacto de vazamentos cadastrais podem enfrentar não apenas sanções regulatórias, mas também aumento de custos operacionais com atendimento, mitigação de fraudes e perda de credibilidade junto a clientes e parceiros.
O contraditório: limites da investigação e o que ainda não se sabe
Apesar das informações detalhadas divulgadas pela Caixa Vida e Previdência e repercutidas pelas principais publicações, há pontos importantes que permanecem sem resposta. Nenhuma das fontes consultadas detalha a origem do ataque, o vetor de entrada ou se houve participação de agentes internos. Também não está claro se a investigação já identificou tentativas de comercialização dos dados em ambientes restritos da internet.
Outro aspecto pouco explorado é a efetividade das medidas de contenção e o tempo decorrido entre a identificação do incidente e a comunicação aos clientes. Embora a empresa afirme que o ataque foi “prontamente identificado e contido”, o histórico de outros vazamentos no país mostra que a janela entre o acesso indevido e a resposta pode ser decisiva para o impacto final.
Há, ainda, o argumento de que a ausência de dados financeiros reduz o potencial de dano imediato. No entanto, especialistas em segurança citados em outras ocasiões alertam que a combinação de múltiplos vazamentos pode ser explorada de forma cumulativa, ampliando o risco para titulares e para as próprias instituições envolvidas.
Implicações para empresas e setor público: lições e próximos passos
O ataque à Caixa Vida e Previdência evidencia que nenhuma organização está imune a incidentes de segurança, independentemente de porte, setor ou investimento prévio em tecnologia. Para empresas e gestores públicos, o caso reforça a necessidade de:
- Revisão constante de políticas de proteção de dados e resposta a incidentes, com planos de contingência testados regularmente.
- Monitoramento ativo de possíveis exposições de dados, inclusive em ambientes fora do controle direto da instituição.
- Comunicação transparente e tempestiva com clientes, parceiros e autoridades regulatórias, minimizando riscos legais e reputacionais.
- Investimento em infraestrutura tecnológica resiliente, com ênfase em redundância, disponibilidade e rastreabilidade de acessos.
No contexto de Manaus e do Polo Industrial, onde a digitalização de processos e o uso intensivo de dados se expandem rapidamente, a lição é clara: a exposição de informações cadastrais pode ser o elo mais fraco da cadeia de confiança digital. Organizações que tratam a proteção de dados como diferencial competitivo tendem a responder melhor a crises e a preservar sua reputação em cenários adversos.
O episódio da Caixa Vida e Previdência mostra que, em um ambiente de ameaças crescentes, a robustez da infraestrutura tecnológica e a capacidade de resposta a incidentes são fatores decisivos para a continuidade dos negócios e a confiança do mercado. A avaliação criteriosa dos riscos e a busca por soluções que assegurem disponibilidade, rastreabilidade e controle de acesso são, mais do que nunca, prioridades para quem lidera operações críticas e lida com grandes volumes de dados pessoais.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Dados cadastrais expostos são convite ao golpe. Se a sua operação depende de dados de clientes, cada vazamento aumenta o risco de fraude e de paradas não planejadas. O IP Premium Dedicado oferece link empresarial de fibra dedicada, IP fixo e disponibilidade garantida em contrato. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
