
Wi-Fi & Segurança · análise
Ataque cibernético desativa refrigeração em supermercados franceses e expõe riscos de equipamentos legados
Ciberataque atinge Carrefour, Intermarché e outras redes na França, desativando sistemas de refrigeração e comprometendo alimentos. Falhas em equipamentos antigos e falta de atualização de software são apontadas como principais vulnerabilidades.
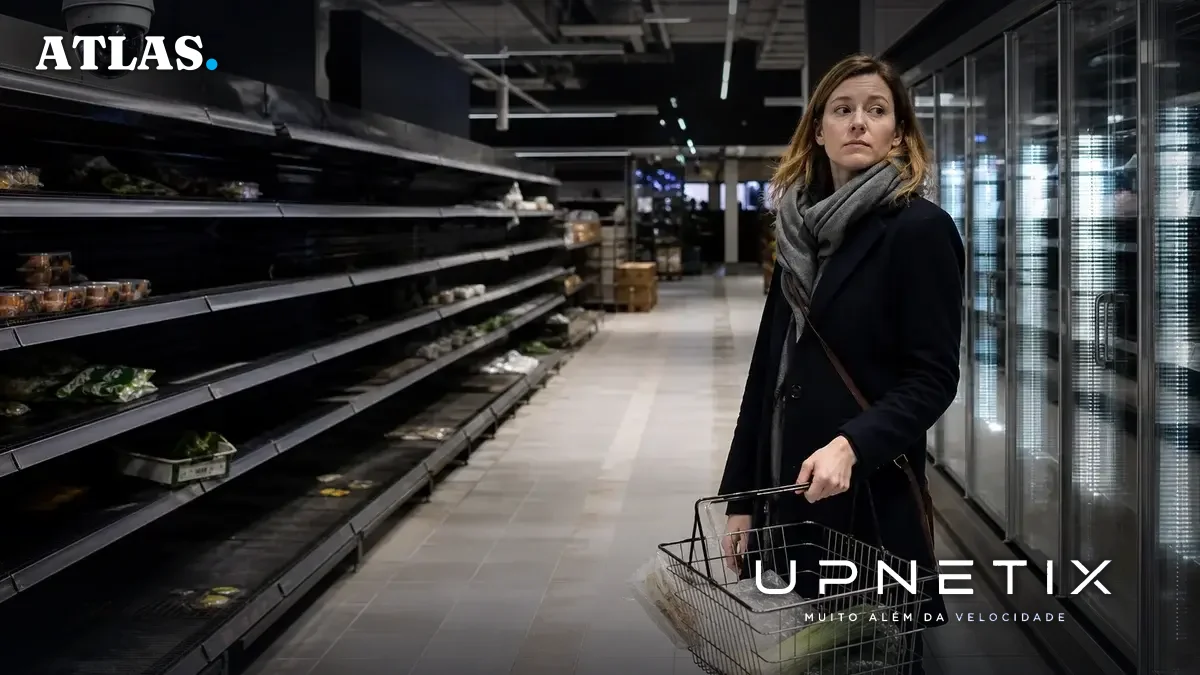
O recente ataque cibernético que desativou sistemas de refrigeração em supermercados franceses desafia uma crença confortável do setor varejista: a de que equipamentos industriais, mesmo antigos, podem operar conectados sem grandes riscos se estiverem funcionando. O incidente, que afetou grandes redes como Carrefour, Intermarché e CooperativeU, expôs de forma contundente os perigos de manter dispositivos legados sem atualizações de segurança, especialmente quando acessíveis remotamente. Para empresas brasileiras, especialmente aquelas com operações críticas e ambientes industriais, o episódio serve de alerta para a subestimação dos riscos de infraestrutura digital envelhecida.
O ataque e o impacto imediato nas operações
Segundo reportagem da Deutsche Welle, publicada pelo CISO Advisor, o ataque foi percebido na manhã de 12 de outubro, quando funcionários de supermercados franceses encontraram equipamentos de refrigeração desligados ou com temperaturas elevadas, resultando em produtos descongelados ou aquecidos. A agência relata que 80 das 6.000 lojas do Carrefour foram atingidas, enquanto a holding Les Mousquetaires, responsável pelas redes Intermarché e Netto, afirmou que cerca de 150 lojas do grupo foram afetadas em toda a França. A Monoprix, por sua vez, declarou que 5% de suas mais de 400 lojas sofreram impacto.
O dano operacional foi imediato: a conservação de produtos frescos e congelados ficou comprometida, com relatos de equipamentos chegando a 50 graus Celsius. Dominique Schelcher, presidente da CooperativeU, classificou a ação como “de uma gravidade extrema e inédita”, destacando o risco direto ao abastecimento alimentar. O comissário europeu de Alimentação e Agricultura, Christophe Hansen, também se pronunciou, afirmando que a segurança alimentar agora depende da cibersegurança.
Vulnerabilidades exploradas: equipamentos legados no centro do problema
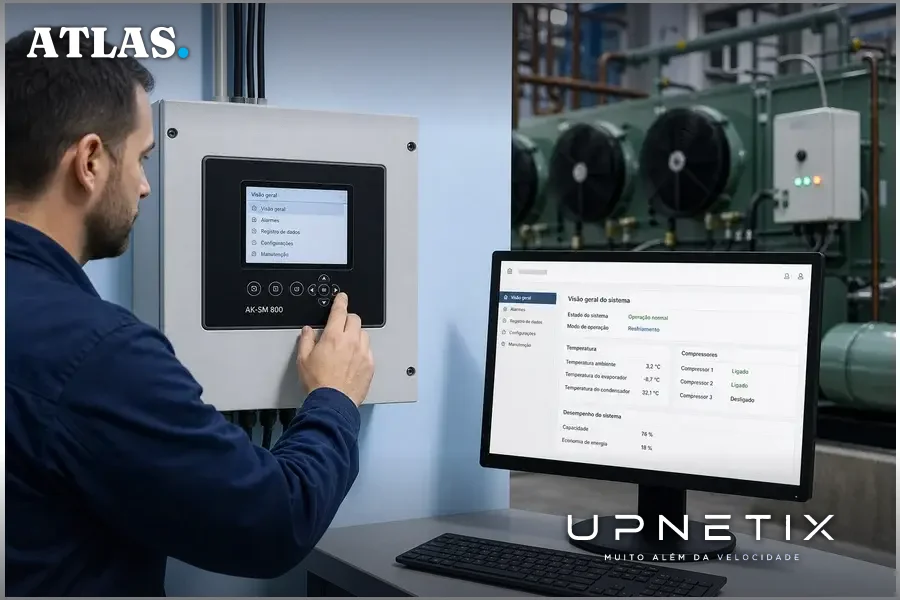
Investigações iniciais, segundo a agência France Presse e a própria Danfoss, fabricante dinamarquesa dos sistemas de controle de refrigeração envolvidos, apontam que a maioria dos equipamentos afetados era composta por modelos antigos, sem atualizações de software ou segurança. A Danfoss citou especificamente os modelos AK-SM800 e AK-SC355, sendo que uma das versões do primeiro utilizava firmware desatualizado.
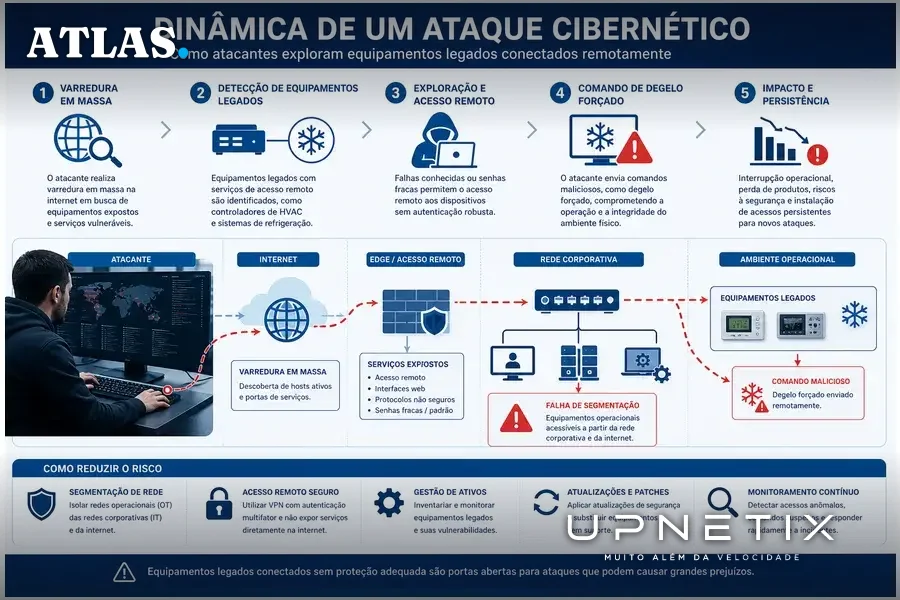
A empresa afirmou que recomenda há tempos a migração desses equipamentos para soluções mais modernas, mas não detalhou quantos sistemas foram impactados. Marcos Maia, especialista em pentests ouvido pelo CISO Advisor, observa que o “ponto central é o equipamento legado, sem patches de segurança, acessível remotamente e sem segmentação adequada”. Ele destaca que esses controladores costumam ter interface web de gestão remota, e que o comando de degelo forçado, utilizado no ataque, é legítimo, o que torna a exploração ainda mais difícil de ser detectada por sistemas tradicionais de segurança.
O gabinete do primeiro-ministro francês, Sébastien Lecornu, informou que a agência nacional de cibersegurança (ANSSI) identificou uma vulnerabilidade em software fornecido por uma empresa dinamarquesa, corroborando a versão da Danfoss sobre a origem do problema.
Dinâmica do ataque: varredura em massa e pontos comuns de falha
Embora detalhes técnicos ainda estejam sob investigação, especialistas sugerem que a simultaneidade do ataque em diferentes redes indica uma varredura em massa ou a exploração de um ponto comum de acesso. O histórico de ataques a sistemas industriais reforça essa hipótese. O caso remete ao incidente de 2014 nos Estados Unidos, quando hackers acessaram a rede da Target por meio de um prestador de serviços de refrigeração, a Fazio Mechanical Services, após roubo de credenciais via phishing. Na ocasião, o acesso remoto a sistemas de infraestrutura foi o elo fraco explorado pelos invasores.
Segundo Marcos Maia, a possibilidade de interfaces expostas com autenticação fraca ou falha não corrigida, além de acessos via terceiros (integradores ou VPNs), são hipóteses plausíveis. A falta de segmentação de redes industriais (OT/IoT) e a exposição de dispositivos fim de vida aumentam o risco de ataques em larga escala.
Reações institucionais e investigação em andamento
A resposta das autoridades francesas foi rápida: a procuradoria de Paris abriu investigação sobre o ataque em larga escala, incluindo relatos de incêndios em alguns locais. A agência ANSSI foi mobilizada para apoiar as redes afetadas e analisar a vulnerabilidade explorada. O CEO da CooperativeU, Dominique Schelcher, reiterou a gravidade do incidente, classificando-o como “sem precedentes” e “inaceitável”.
O episódio também reacendeu o debate sobre a responsabilidade de fabricantes e operadores na atualização de sistemas críticos. A Danfoss, embora tenha reconhecido o problema nos equipamentos legados, reforçou que orienta a substituição desses modelos por versões mais seguras. Por outro lado, a ausência de informações detalhadas sobre o número exato de sistemas vulneráveis e o tempo de exposição dessas falhas evidencia uma lacuna na gestão de ativos industriais conectados.
O contra-argumento: modernizar tudo é viável?
Se, por um lado, especialistas e autoridades apontam a necessidade de migração para equipamentos atualizados, há um contraponto relevante no setor: a substituição em larga escala de sistemas industriais representa custos significativos e, muitas vezes, interrupções operacionais. Em ambientes de margens apertadas, como o varejo alimentar, a decisão de atualizar controladores de refrigeração pode ser postergada indefinidamente, sobretudo se não houver exigências regulatórias ou pressão de seguradoras e auditorias.
Além disso, nem sempre o risco é percebido como imediato. Até o incidente recente, a maioria das redes afetadas operava normalmente com equipamentos antigos, sem histórico conhecido de ataques graves. Esse comportamento de risco latente, manter sistemas legados enquanto funcionam, é recorrente em diversos setores, não apenas no varejo. Contudo, o ataque francês mostra que a janela de exposição pode ser explorada por invasores a qualquer momento, e que o impacto operacional pode superar em muito o custo de atualização preventiva.
Implicações para empresas brasileiras: o que muda na prática
O caso francês serve de alerta para empresas brasileiras que dependem de infraestrutura crítica conectada, especialmente em setores como varejo, logística, saúde e indústria. A presença de equipamentos legados sem suporte de segurança, acessíveis remotamente, representa um risco operacional direto. Em Manaus, onde o Polo Industrial concentra operações de grande porte e alta dependência de automação, a lição é clara: a conectividade sem segmentação e sem atualização periódica de firmware pode transformar ativos essenciais em pontos de entrada para ataques disruptivos.
Além do risco de prejuízo financeiro e de imagem, há implicações regulatórias e de continuidade de negócios. A dependência de fornecedores internacionais para suporte e atualização de sistemas críticos, como no caso da Danfoss, pode dificultar respostas rápidas em situações de crise. A integração entre equipes de TI e OT (tecnologia operacional) torna-se imprescindível para mapear vulnerabilidades, segmentar redes e definir políticas de acesso remoto seguras.
Em última análise, o incidente na França evidencia que a segurança de infraestrutura física e digital é indissociável. A decisão de manter ou substituir equipamentos legados deve ser pautada não apenas pelo custo imediato, mas pelo potencial de impacto operacional em caso de ataque. Para empresas que operam em ambientes competitivos e regulados, a avaliação periódica de ativos conectados e a adoção de soluções de conectividade empresarial com controle e monitoramento são passos estratégicos para mitigar riscos e garantir a continuidade dos negócios.
O ataque coordenado aos sistemas de refrigeração na França demonstra que a negligência com equipamentos legados e a exposição de interfaces remotas podem comprometer não apenas operações, mas toda a cadeia de abastecimento. Em mercados como o brasileiro, onde a dependência de automação e conectividade cresce, revisar a infraestrutura digital e física deixou de ser uma opção para se tornar uma necessidade operacional, especialmente para quem não pode se dar ao luxo de fechar as portas por falha de segurança.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Equipamento legado é o elo fraco que fecha sua operação. Se sua empresa depende de sistemas industriais conectados, a exposição de equipamentos antigos pode virar prejuízo em minutos. O IP Premium Dedicado garante conectividade empresarial com segmentação e IP fixo. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
