
Internet para Eventos · análise
Ataque cibernético ao Hospital Einstein expõe fragilidades na proteção de dados de saúde
Invasão ao Einstein resultou em acesso não autorizado a dados pessoais e médicos de pacientes, sem impacto operacional, mas com alerta para riscos de segurança e compliance em todo o setor de saúde.
O ataque cibernético confirmado pelo Hospital Israelita Albert Einstein, uma das maiores instituições privadas de saúde do Brasil, trouxe à tona vulnerabilidades na proteção de dados sensíveis e acendeu o debate sobre a capacidade do setor hospitalar de responder a incidentes dessa magnitude. Segundo relatos do TI Inside, Mobile Time, Crypto ID e BHAZ, o episódio envolveu o acesso e a obtenção não autorizada de dados pessoais e médicos de pacientes, sem que houvesse, até o momento, evidências de divulgação ou uso indevido dessas informações.
O que se sabe sobre o ataque: dados acessados e resposta institucional
De acordo com comunicados oficiais divulgados pelo Einstein e reportados por veículos como TI Inside e Mobile Time, a suspeita de invasão foi identificada em 4 de agosto de 2026. O hospital informou que dados cadastrais (nome, CPF, data de nascimento, telefone e e-mail) e informações clínicas (prescrições, diagnósticos, resultados de exames e notas clínicas) foram acessados. A instituição ressaltou que a maior parte do volume afetado corresponde a documentos avulsos e fragmentados, dificultando a identificação precisa de todos os titulares impactados.
Em nota enviada à imprensa, o Einstein afirmou que “não foram identificadas quaisquer evidências de que os dados tenham sido divulgados ou utilizados de maneira imprópria” e que o monitoramento permanece ativo. O hospital também destacou que as plataformas digitais e os sistemas de prontuário eletrônico seguiram funcionando normalmente durante o incidente, sem prejuízo ao atendimento assistencial.
Investigação e notificações: atuação da Polícia Federal e da ANPD
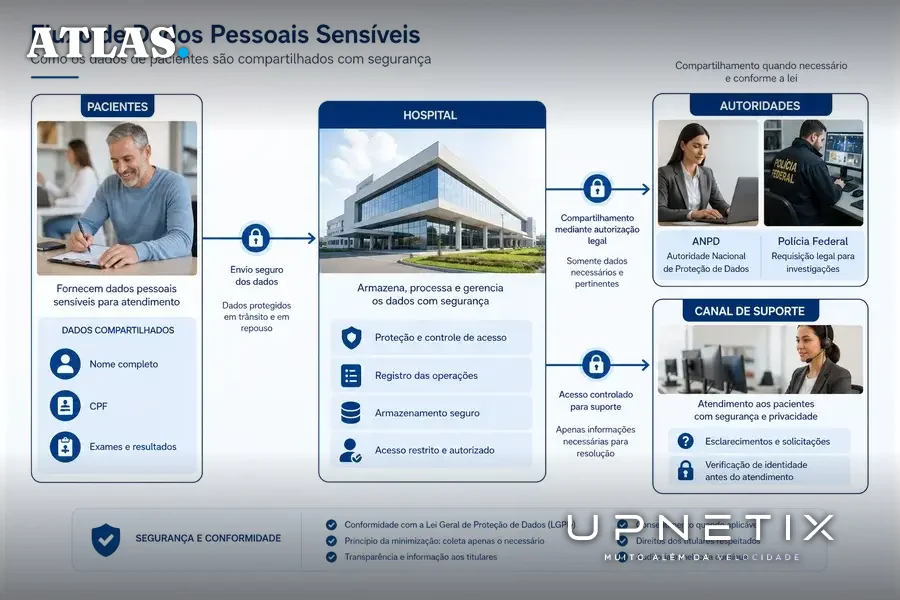
O caso foi formalmente comunicado à Polícia Federal (PF) e à Autoridade Nacional de Proteção de Dados (ANPD), conforme exigido pela Lei Geral de Proteção de Dados (LGPD). Segundo o Crypto ID, a PF classificou o incidente como um ataque de ransomware seguido de extorsão, deflagrando a Operação Insidioso, que resultou em mandados de busca e prisão em Joinville (SC). A corporação informou que um investigado teria facilitado a extração dos dados, mas não esclareceu se havia vínculo com o hospital ou prestadores de serviço.
A ANPD, conforme apurado pelo Mobile Time, confirmou o recebimento da notificação e acompanha o caso por meio da coordenação-geral de incidentes, mas ainda não divulgou informações adicionais sobre a apuração.
Os pacientes cujos dados foram acessados estão sendo comunicados individualmente por e-mail, e o Einstein estruturou um canal específico para esclarecimentos e suporte, conforme detalhado por TI Inside e BHAZ.
O debate sobre prazos, fragmentação de dados e transparência
Uma das principais discussões levantadas após o incidente diz respeito ao intervalo de dois meses entre a detecção da invasão e o início da notificação aos pacientes. O BHAZ destaca que o hospital justificou esse prazo pela necessidade de mapear, em bases de dados fragmentadas e descentralizadas, quais titulares foram efetivamente atingidos e quais informações foram acessadas. Especialistas ouvidos pelo Crypto ID apontam que, embora o Einstein tenha seguido protocolos de investigação e notificação previstos na LGPD, o episódio evidencia os desafios de rastreabilidade e transparência em ambientes hospitalares complexos.
Além disso, o BHAZ ressalta que a LGPD classifica informações de saúde como dados pessoais sensíveis, sujeitos a regras mais rígidas de tratamento e comunicação em caso de incidente. O hospital pode ser alvo de processos administrativos e sanções, dependendo da avaliação da ANPD sobre a gravidade e a resposta ao evento.
Gestão de identidades e acesso: o ponto crítico do ambiente hospitalar
Embora o vetor de entrada do ataque não tenha sido divulgado pelo Einstein, a análise técnica do Crypto ID destaca a gestão de identidades e acessos (IAM) como um dos principais pontos de vulnerabilidade em hospitais. O ambiente hospitalar envolve múltiplas identidades humanas (médicos, residentes, equipes terceirizadas, laboratórios parceiros) e não humanas (equipamentos médicos conectados, contas de serviço, APIs), muitas vezes com permissões acumuladas e ciclos de vida pouco controlados.
O artigo do Crypto ID observa que práticas como o princípio do menor privilégio, autenticação multifator resistente a phishing e gestão periódica de acessos são essenciais para mitigar riscos. Equipamentos médicos conectados, por sua vez, podem representar uma porta de entrada significativa se utilizarem chaves criptográficas compartilhadas em vez de certificados digitais individuais. A ausência de monitoramento convencional e a longa vida útil desses dispositivos agravam o risco de invasão silenciosa.
Outro ponto levantado por especialistas é a necessidade de migrar de modelos tradicionais de defesa de perímetro para arquiteturas de microssegmentação e Zero Trust, isolando redes corporativas, sistemas clínicos e dispositivos conectados. Planos de contingência devem prever critérios claros para desconexão de sistemas e continuidade do atendimento em caso de ataque, evitando decisões improvisadas sob pressão.
Implicações para o setor de saúde: riscos, compliance e lições para gestores
O consenso entre as fontes é que, se uma instituição do porte e padrão técnico do Einstein foi atingida, hospitais menores e com menos recursos estão ainda mais expostos. O incidente reforça que a cibersegurança deve ser tratada como prioridade estratégica, com orçamento e atenção equivalentes às demais áreas críticas do negócio hospitalar. A governança de acessos, a segmentação de redes e a atualização de equipamentos conectados deixam de ser apenas recomendações técnicas e passam a ser exigências regulatórias e de sobrevivência reputacional.
Para empresas do setor de saúde, o episódio evidencia a necessidade de revisar contratos com fornecedores de tecnologia, exigir certificações de segurança e garantir que o acesso remoto seja controlado e rastreável. O risco de extorsão, como apontado pela Polícia Federal, amplia a importância de políticas de backup, resposta a incidentes e comunicação transparente com titulares e órgãos reguladores.
Além disso, o alerta do Einstein sobre possíveis golpes utilizando dados vazados, como cobranças falsas ou tentativas de obtenção de senhas, serve como orientação para que todas as organizações reforcem campanhas de conscientização e canais de atendimento seguro aos seus usuários.
O que muda para a gestão de infraestrutura e conectividade hospitalar
O ataque ao Einstein deixa claro que a resiliência operacional depende de uma infraestrutura de TI capaz de isolar incidentes sem comprometer o atendimento. Para hospitais em Manaus e no Polo Industrial, onde a disponibilidade de conectividade pode ser um gargalo adicional, a escolha de links dedicados, redundância física e suporte técnico local passa a ser um diferencial estratégico. A gestão de identidades, o monitoramento contínuo e a capacidade de segmentar redes clínicas e administrativas são requisitos que impactam diretamente a continuidade do negócio e a conformidade com a legislação.
Em um cenário de ameaças crescentes, a decisão de investimento em infraestrutura não se resume a custo, mas à capacidade de proteger dados sensíveis, garantir atendimento ininterrupto e responder rapidamente a incidentes. O caso Einstein mostra que a confiança do paciente e o valor institucional estão diretamente ligados à maturidade tecnológica e à agilidade na resposta a crises.
O episódio do Einstein, ao expor dados sensíveis sem interromper operações, sinaliza que a próxima fronteira para hospitais e clínicas é a arquitetura de redes segmentadas, gestão rigorosa de acessos e conectividade empresarial resiliente. Para quem decide em saúde, a escolha de infraestrutura deixou de ser apenas uma questão de performance: agora, é também de sobrevivência e confiança.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Quando o dado vaza, a rede não pode vacilar. Ataques como o do Einstein mostram que disponibilidade e isolamento de redes são essenciais para proteger dados sensíveis e manter o atendimento ininterrupto. O IP Premium Dedicado oferece link de fibra empresarial com SLA e IP fixo para ambientes críticos. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
