
Redes Privadas & Multi-site · análise
Anthropic libera IA avançada para equipes de cibersegurança após identificar mais de 129 mil vulnerabilidades
Empresa amplia acesso a modelos de IA para profissionais verificados, após programas que revelaram milhares de falhas críticas em softwares. Medida reacende debate sobre riscos e controles no uso corporativo dessas ferramentas.
O mercado de tecnologia costuma acreditar que as maiores ameaças digitais vêm de ataques externos e que, com as ferramentas certas, basta reforçar as defesas para manter a empresa protegida. Mas a recente decisão da Anthropic de liberar seus modelos de inteligência artificial (IA) mais avançados para equipes de cibersegurança mostra que a própria dinâmica da proteção digital mudou: agora, a corrida é para encontrar falhas antes que os criminosos o façam, e a diferença entre segurança e exposição pode estar em quem tem acesso às ferramentas mais poderosas.
Ao reformular e ampliar o acesso ao seu Cyber Verification Program (CVP), a Anthropic coloca em xeque a crença de que controles rígidos sobre IA garantem segurança. O movimento, respaldado por resultados impressionantes de programas anteriores, expõe uma tensão central: quanto mais poderosa a ferramenta, maior o potencial tanto para defesa quanto para ataque. E, para empresas, a questão deixa de ser se a IA será usada na segurança, mas quem vai usá-la primeiro.
Resultados do Project Glasswing expõem a escala do problema
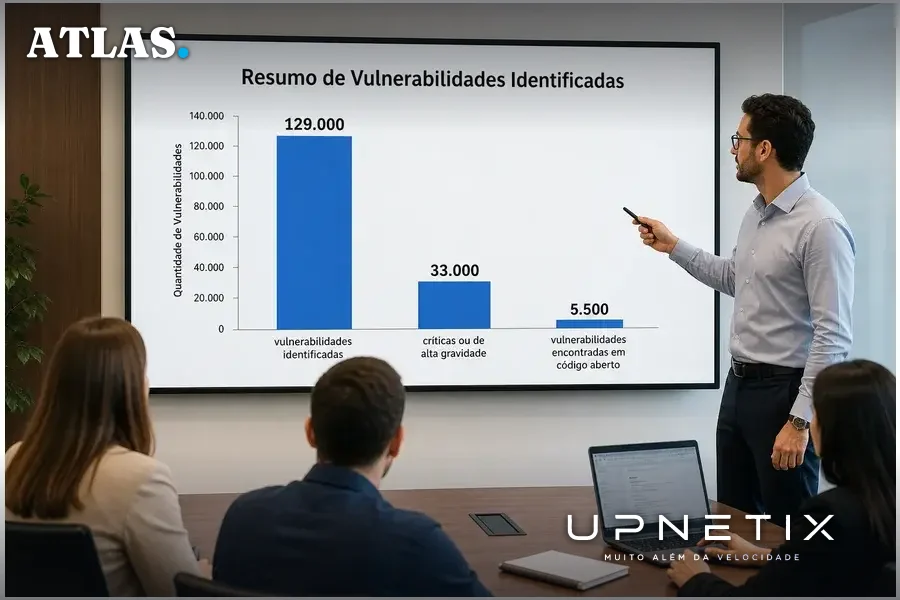
Segundo consenso entre Olhar Digital, InfoMoney, Agora Litoral e UOL, a decisão da Anthropic de ampliar o acesso à sua IA foi motivada pelos resultados do Project Glasswing, iniciativa que entre abril e julho de 2026 permitiu a parceiros identificarem pelo menos 129 mil vulnerabilidades de software verificadas. Mais de 33 mil dessas falhas foram classificadas como críticas ou de alta gravidade, de acordo com todos os veículos.
Além disso, a própria Anthropic, em varreduras de código aberto realizadas entre abril e outubro, encontrou outras 5.500 vulnerabilidades, segundo InfoMoney e UOL. Somando as iniciativas, são mais de 134 mil falhas verificadas em poucos meses, um volume que desafia qualquer equipe de TI tradicional.
Apesar desses números, a Anthropic afirma que o impacto real pode ser pelo menos cinco vezes maior, já que os dados refletem apenas uma parcela dos parceiros do programa, como destacam Olhar Digital, Agora Litoral, InfoMoney e UOL. Ou seja, a superfície de ataque potencial é significativamente mais ampla do que as estatísticas sugerem.
Nova estrutura de acesso: três níveis e critérios rigorosos
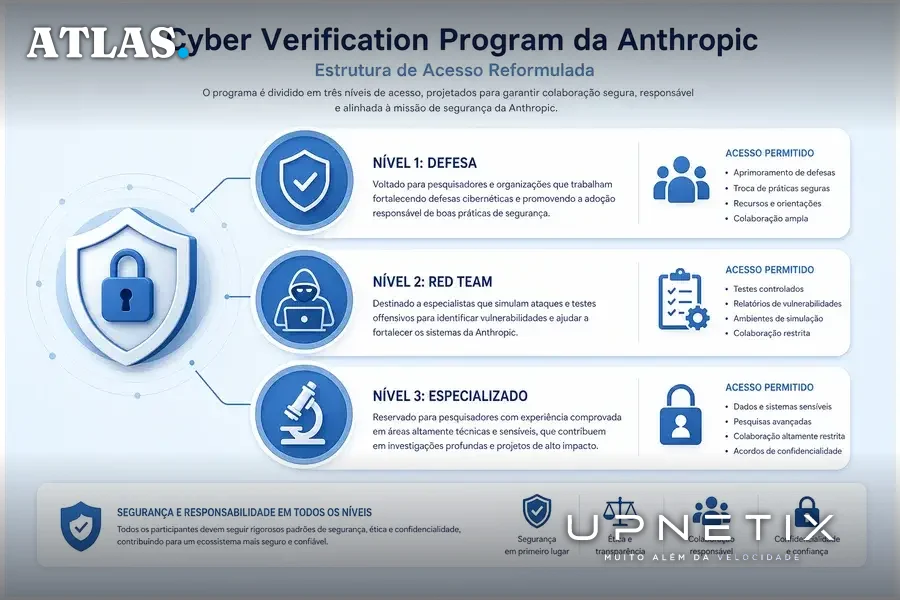
A reformulação do CVP, detalhada por todas as fontes, unifica dois programas anteriores: o Project Glasswing, que oferecia acesso ao Claude Mythos para organizações responsáveis por softwares críticos, e o CVP original, que permitia a equipes verificadas operar versões menos restritivas dos modelos Claude Opus e Sonnet. Agora, ambos estão integrados em uma estrutura de três níveis, cada um com requisitos próprios de verificação e controles de segurança.
- Defense: Destinado a trabalhos defensivos como resposta a incidentes, análise de malware e investigação de vulnerabilidades. Podem se inscrever equipes de segurança, operadores de infraestrutura crítica, mantenedores de projetos de código aberto e pesquisadores com histórico de identificação de falhas.
- Red Team: Abrange testes de invasão autorizados e exercícios de red teaming, sendo restrito a organizações formalmente constituídas.
- Specialized: Com menos restrições, reservado a um pequeno grupo de organizações autorizadas a testar sistemas considerados críticos para a segurança, como redes elétricas, sistemas de aviação e infraestrutura de transferências interbancárias.
Todos os níveis incluem acesso ao Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 e futuros modelos da Anthropic, segundo todas as publicações. O processo de verificação é conduzido em conjunto com o governo dos Estados Unidos, como ressaltam Olhar Digital, Agora Litoral, InfoMoney e UOL.
O dilema: IA poderosa pode defender ou atacar
O ponto mais controverso, abordado em todas as fontes, é o risco inerente de liberar IA avançada para uso em cibersegurança. As mesmas capacidades que permitem identificar e corrigir vulnerabilidades também podem ser usadas para explorá-las. O lançamento do Claude Mythos, em abril, já havia levantado preocupações sobre a possibilidade de sistemas de IA invadirem softwares antes que suas falhas fossem corrigidas.
Por isso, a Anthropic não removeu todas as proteções de seus modelos, mas optou por liberar o acesso ampliado apenas para organizações e profissionais submetidos a rigorosos processos de verificação. O objetivo declarado é garantir que as ferramentas mais avançadas estejam nas mãos de quem trabalha para antecipar e corrigir falhas, e não de potenciais agentes mal-intencionados.
Esse equilíbrio é frágil: se, por um lado, a ampliação do acesso pode acelerar a descoberta de vulnerabilidades em sistemas críticos, por outro, aumenta o risco de que técnicas e informações sensíveis vazem ou sejam mal utilizadas. O consenso entre as fontes é que a medida é necessária diante da escala do problema, mas não elimina o risco de abuso.
Vozes divergentes e o debate sobre responsabilidade
Apesar do alinhamento sobre os fatos centrais, há divergências e preocupações no setor. InfoMoney destaca que líderes do setor de seguros estão divididos sobre se a exposição à IA é uma questão puramente digital, de responsabilidade civil ou um novo tipo de risco. O lançamento do Claude Mythos Preview, segundo UOL e InfoMoney, gerou receios de que a IA pudesse ser usada para atacar antes que as defesas fossem implementadas.
A Anthropic, por sua vez, afirma que o acesso ampliado é restrito e monitorado, e que a avaliação dos participantes é feita em conjunto com autoridades governamentais. No entanto, nenhuma das fontes detalha como esses controles são operacionalizados na prática, nem quais garantias existem contra vazamentos ou uso indevido das ferramentas.
O debate expõe um ponto sensível para empresas: mesmo com processos de verificação, a simples existência de IA capaz de identificar falhas em larga escala altera o equilíbrio de poder entre defensores e atacantes digitais. A incerteza sobre como essas ferramentas podem ser usadas (ou abusadas) permanece, e o setor ainda busca respostas sobre como gerenciar esse novo risco.
O que ainda não se sabe e as implicações para empresas
Apesar do detalhamento sobre os níveis de acesso e os resultados do Project Glasswing, as fontes não informam quantas organizações brasileiras ou da América Latina participam do programa, nem se há planos de expansão para além dos parceiros atuais. Também não há dados sobre o tempo médio entre a identificação de uma vulnerabilidade e sua correção efetiva, nem sobre o impacto prático dessas descobertas na redução de incidentes reais.
Para empresas que operam infraestruturas críticas, sistemas financeiros ou plataformas digitais de grande porte, o recado é claro: a velocidade com que vulnerabilidades são descobertas e exploradas aumentou drasticamente. A dependência de fornecedores globais de IA e a necessidade de processos de verificação rigorosos impõem novos desafios para a gestão de riscos, especialmente em mercados periféricos ou menos integrados aos grandes programas internacionais.
No contexto de Manaus e do Polo Industrial, onde cadeias de produção, logística e sistemas industriais dependem de conectividade constante e segura, a notícia serve de alerta. O ritmo de descoberta de falhas e a sofisticação das ferramentas disponíveis exigem que gestores de TI e líderes de negócio repensem suas estratégias de atualização, monitoramento e resposta a incidentes. A pergunta não é mais se haverá uma nova vulnerabilidade, mas quanto tempo levará para que ela seja identificada, e por quem.
Em resumo, a liberação dos modelos de IA mais poderosos da Anthropic para equipes de cibersegurança não só expõe a escala real das vulnerabilidades em software corporativo, como também redefine o patamar mínimo de preparo exigido de qualquer organização que dependa de sistemas digitais críticos. Para quem opera no Polo Industrial de Manaus ou gerencia infraestruturas sensíveis, a pressão recai sobre a capacidade de integrar processos e conectividade robusta, garantindo que as descobertas de IA cheguem antes dos ataques, e que a rede suporte a resposta sem gargalos ou interrupções.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Quem encontra a falha primeiro decide o jogo. A descoberta acelerada de vulnerabilidades exige conectividade estável e banda garantida para resposta ágil. O IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA em contrato e IP fixo. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
