

IA · análise
Agentes de IA automatizam ataques cibernéticos em escala global e desafiam defesas corporativas
Relatório da ZenoX revela operação criminosa baseada em inteligência artificial que identificou mais de 6 mil alvos em 107 países, com foco em empresas que movimentam dinheiro. Brasil foi alvo prioritário na fase inicial.
Empresas acostumadas a pensar em ataques cibernéticos como eventos pontuais ou limitados por capacidade humana precisam rever suas premissas. A automação de ataques via agentes de inteligência artificial (IA) está mudando o jogo, ampliando a escala e a sofisticação das ameaças de forma inédita. Se antes a limitação era o tempo e o esforço manual de criminosos, agora a barreira é o quanto a infraestrutura da vítima resiste à automação massiva e adaptativa.
IA leva ataques cibernéticos a escala industrial
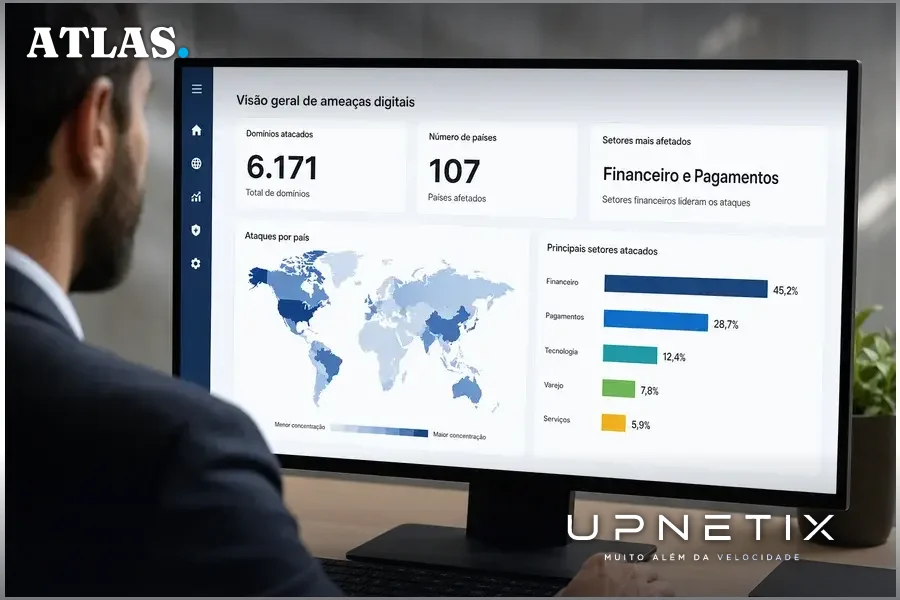
Segundo investigação publicada pela TI Inside com base em relatório da ZenoX, startup de IA e segurança digital, um grupo criminoso utilizou agentes de IA para mapear e atacar 6.171 domínios em 107 países ao longo de seis meses. A operação, batizada de SCARLET LOOP, avaliou 84.660 URLs e concentrou esforços em setores que movimentam dinheiro, como adquirência, gateways de pagamento, carteiras digitais, remessas internacionais, programas de fidelidade, gift cards, serviços de crédito e cassinos online.
O diferencial do ataque não está apenas na quantidade de alvos, mas na capacidade dos agentes de IA de decidir, de forma autônoma, quais empresas são mais interessantes para a fraude, encontrar páginas de login ainda desconhecidas e testar credenciais vazadas em larga escala. Gabriel Paiva, CEO da ZenoX, resume: “O que muda aqui é a escala. Uma operação que antes precisava adaptar manualmente sua abordagem a cada novo alvo passa a conseguir fazer isso de forma autônoma.”
Como a automação redefine o risco para empresas
O relatório detalha que a IA era empregada em duas etapas críticas: a escolha dos alvos e a navegação por páginas de autenticação. Os operadores descreviam o projeto em linguagem natural, e modelos de IA geravam buscas e avaliavam resultados com notas de zero a dez, priorizando negócios que movimentam dinheiro. Após a seleção, o sistema buscava credenciais vazadas e tentava logins automaticamente, utilizando 46 ferramentas de automação e navegadores preparados para burlar mecanismos de detecção, inclusive com resolução paga de captchas.
O sistema suportava até 500 workers simultâneos e, após validar um número suficiente de logins bem-sucedidos, gravava a sequência de ações para repetir o ataque via automação convencional. Isso significa que, após o aprendizado inicial, a maior parte do volume de tentativas pode não apresentar sinais claros de IA, dificultando a detecção pelas equipes de defesa.
O impacto é direto: empresas que antes contavam com o esforço manual como barreira natural agora enfrentam ataques que escalam conforme a capacidade computacional dos criminosos, sem aumento proporcional de recursos humanos do lado do atacante.
Brasil: alvo prioritário e persistente
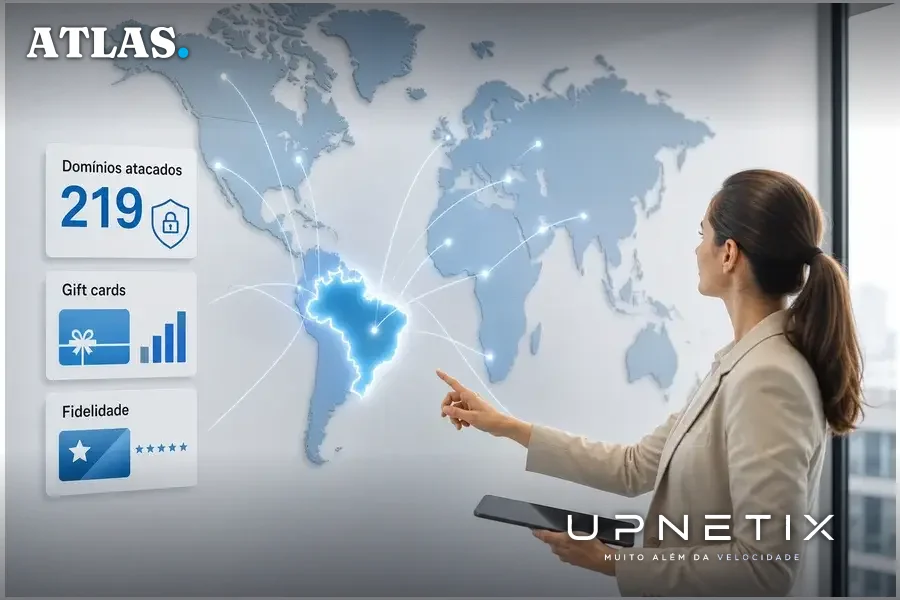
O Brasil não foi apenas mais um alvo entre os 107 países. Segundo a ZenoX, o país esteve no foco de uma etapa anterior à expansão global da operação. Em dois dias, foram realizadas 136 varreduras contra 89 domínios brasileiros, identificando 27.460 subdomínios. Destes, 52 eram de empresas nacionais, especialmente dos segmentos de fidelidade, incentivos corporativos e gift cards. Posteriormente, 219 domínios .br apareceram entre os alvos, com 20 classificados como de alta confiança pelo sistema de IA. O maior bloco brasileiro reunia 53 domínios ligados a gift cards e fidelidade.
A investigação encontrou ainda um projeto dedicado exclusivamente ao Brasil, reforçando que a presença nacional não foi incidental. Empresas brasileiras, especialmente as que mantêm saldo ou crédito em contas de usuário, estão entre as mais visadas, o que amplia o risco para operações financeiras, e-commerces e programas de benefícios corporativos.
O que muda para as equipes de defesa e por que a detecção ficou mais difícil
O uso de IA para automatizar e adaptar ataques impõe novos desafios às equipes de segurança corporativa. Como a IA atua principalmente nas etapas de seleção e aprendizado, mas delega a execução em massa para automação tradicional, boa parte do tráfego malicioso pode passar despercebida pelos mecanismos convencionais de detecção, que buscam padrões típicos de ataques manuais ou de bots comuns.
O relatório da ZenoX destaca que não aparecer entre os 6.171 domínios identificados não garante que uma empresa não tenha sido alvo. A recomendação é que cada organização analise seus próprios registros de autenticação para identificar tentativas suspeitas, já que a automação permite testar credenciais vazadas de forma silenciosa e persistente.
Outro ponto crítico é a capacidade dos agentes de IA de reutilizar aprendizados obtidos em execuções anteriores, tornando cada nova tentativa mais eficiente e menos detectável. O uso de canais privados no Telegram para envio de credenciais validadas e controle remoto da operação adiciona uma camada de agilidade e anonimato aos criminosos.
Contra-argumentos e o que ainda não se sabe
Se por um lado o relatório da ZenoX apresenta um cenário preocupante, é preciso ponderar que os dados vêm de uma única investigação, sem validação cruzada por outros órgãos ou empresas de segurança. Não há, até o momento, consenso sobre o número total de empresas efetivamente comprometidas, nem sobre o impacto financeiro direto dessas operações. Além disso, o relatório não detalha quais medidas específicas de defesa foram eficazes contra essa nova geração de ataques, limitando-se a recomendar a análise de registros internos.
Outro ponto de incerteza é a capacidade de adaptação das soluções de segurança corporativa já existentes. Não está claro se firewalls, sistemas de detecção de intrusão (IDS) ou autenticação multifator conseguem, sozinhos, mitigar o risco representado por agentes de IA que aprendem e se adaptam rapidamente. O cenário exige monitoramento contínuo e atualização constante das estratégias de defesa.
Implicações para empresas e o contexto de Manaus
Para empresas brasileiras, especialmente aquelas inseridas em polos industriais como Manaus, a automação de ataques por IA representa um aumento significativo do risco operacional. Setores que movimentam valores, operam programas de incentivos ou mantêm plataformas digitais precisam revisar suas estratégias de segurança, priorizando a análise de logs, a proteção de credenciais e a segmentação de acesso.
Além disso, a dependência de infraestrutura de conectividade robusta se torna ainda mais crítica. Ataques automatizados podem gerar picos de tráfego malicioso, afetando a disponibilidade de sistemas essenciais. Empresas que operam em regiões com desafios logísticos, como a Zona Franca de Manaus, precisam garantir que sua rede suporte tanto a detecção quanto a resposta rápida a incidentes, minimizando o tempo de exposição e o impacto potencial.
O avanço dos agentes de IA no cibercrime obriga o mercado a abandonar a crença de que ataques sofisticados são raros ou limitados a grandes corporações. O novo cenário é de ameaça constante, distribuída e adaptativa, onde a infraestrutura de rede e a vigilância contínua são tão estratégicas quanto as próprias ferramentas de segurança.
Para quem opera no Brasil, e especialmente em setores e regiões visados, a diferença entre ser apenas mais um alvo ou uma exceção está na capacidade de monitorar, responder e manter a conectividade resiliente mesmo sob pressão de ataques automatizados.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
A IA criminosa não espera sua defesa manual. Ataques automatizados por IA exigem conectividade estável e monitoramento constante. O IP Premium Dedicado oferece link de fibra dedicado, SLA garantido e IP fixo para reforçar a segurança da sua rede. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
