

IA · análise
Agentes de IA ampliam ataques com credenciais vazadas e miram empresas brasileiras
Investigação da ZenoX detalha operação de cibercriminosos que usam IA para selecionar alvos e testar credenciais vazadas em larga escala, com foco inicial no Brasil. O avanço automatizado desafia práticas tradicionais de defesa corporativa.
O uso de agentes de inteligência artificial (IA) por grupos cibercriminosos para automatizar a escolha de alvos e o teste de credenciais vazadas marca uma ruptura incômoda nas estratégias tradicionais de defesa digital. Segundo investigação da ZenoX, startup de IA e segurança digital, divulgada pelo CISO Advisor, a operação batizada de SCARLET LOOP expõe a facilidade com que milhares de empresas podem ser atacadas sem que o esforço humano dos criminosos precise crescer na mesma proporção. Essa nova escala de ameaça desafia a crença confortável de que ataques direcionados exigem recursos limitados e podem ser contidos apenas com monitoramento manual ou bloqueio reativo.
Automação eleva o alcance dos ataques cibernéticos
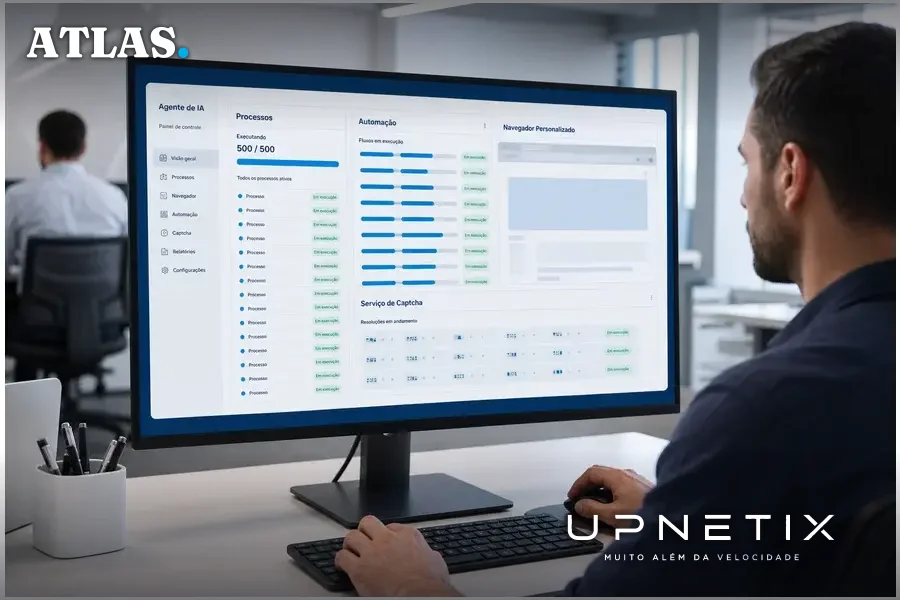
De acordo com a ZenoX, a estrutura analisada operou durante cerca de seis meses e avaliou 84.660 URLs, qualificando 6.171 domínios como alvos em 47 setores e 107 países e territórios. O critério central para seleção era simples: o negócio movimenta dinheiro? Esse foco permitiu que cinco setores, todos relacionados à movimentação de valores, concentrassem 54% dos domínios identificados. O agente de IA era capaz de rodar até 500 processos simultâneos, expandindo buscas para subdomínios e utilizando 46 ferramentas de automação, além de um navegador adaptado para burlar mecanismos de detecção e serviços pagos para resolução de captchas.
O diferencial do ataque, segundo Gabriel Paiva, CEO da ZenoX, está na escala: “A IA permite avançar sobre milhares de empresas diferentes sem exigir o mesmo crescimento da operação humana por trás do ataque”. A investigação aponta que, em apenas uma semana, o número de projetos de descoberta ativos saltou de 47 para 55, com o classificador de alvos rodando em tempo real. Foram validadas pelo menos 11.832 credenciais, demonstrando a eficiência do método automatizado.
Brasil como laboratório para ataques automatizados
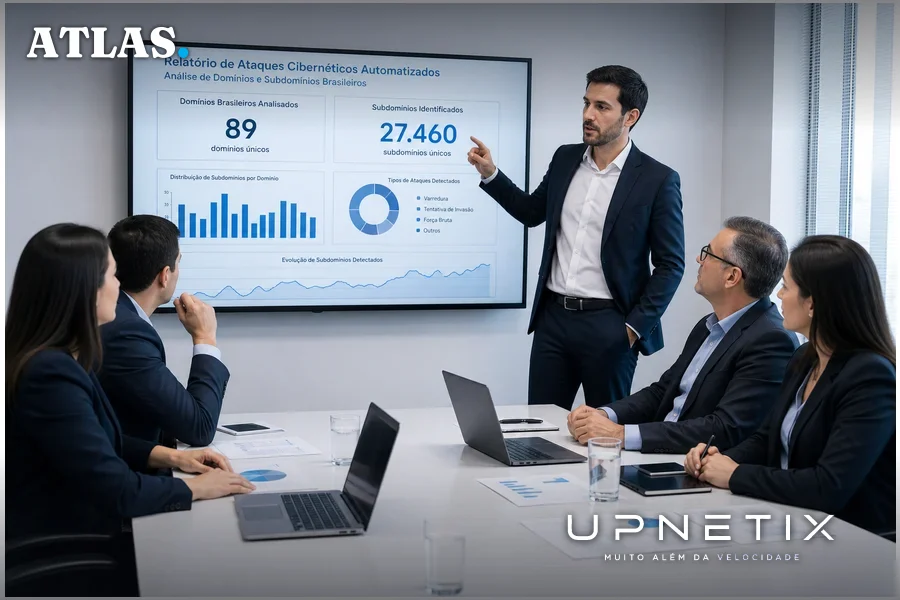
O Brasil ocupou papel de destaque nas etapas iniciais da operação. Segundo a ZenoX, entre 28 e 29 de abril, foram realizadas 136 varreduras contra 89 domínios, que resultaram na identificação de 27.460 subdomínios. Desses 89 domínios, 52 eram brasileiros, principalmente nos segmentos de fidelidade, incentivos corporativos e gift cards. Posteriormente, 219 domínios com final .br apareceram entre os alvos identificados. O relatório destaca que não aparecer na lista dos 6.171 domínios não significa que uma empresa não tenha sido atacada, reforçando a necessidade de análise interna dos registros de autenticação.
O uso do Brasil como ponto de partida sugere que empresas nacionais podem estar mais vulneráveis a ataques automatizados, especialmente em setores que lidam diretamente com saldo, crédito ou valores conversíveis. A escolha desses segmentos evidencia a busca dos criminosos por alvos onde o impacto financeiro é imediato, o que amplia o risco para organizações que subestimam a sofisticação e velocidade das novas ferramentas de ataque.
Como funcionam os agentes de IA nos ataques
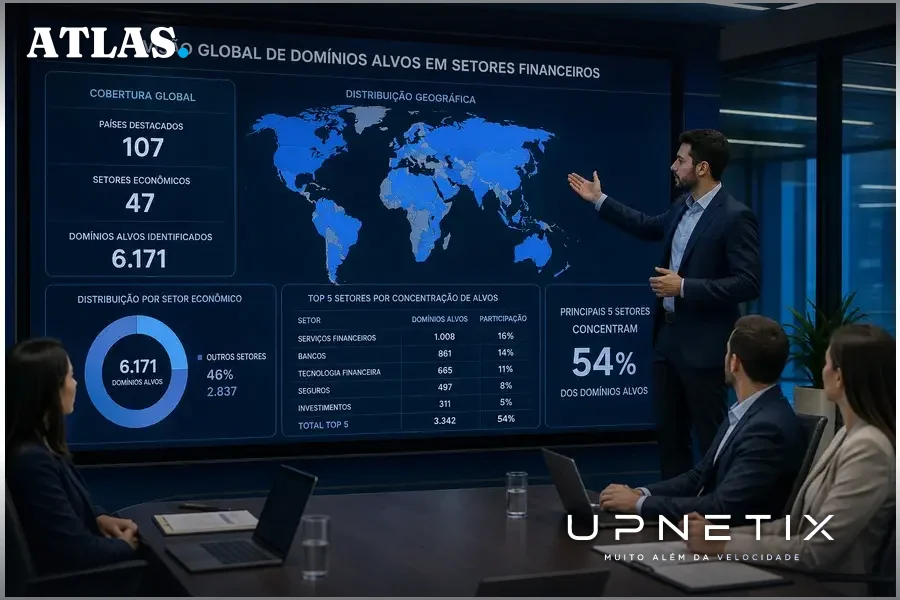
O processo de seleção dos alvos começava com um projeto descrito em linguagem natural pelo operador. Um modelo de IA gerava consultas de busca, enquanto outro avaliava os resultados com notas de zero a dez, priorizando empresas que movimentassem dinheiro. Para testar credenciais, o agente empregava automação massiva, navegadores customizados para evitar detecção e serviços terceirizados para resolver captchas, tornando o processo altamente eficiente e difícil de bloquear por métodos convencionais.
Além disso, a operação não se limitava a domínios principais, mas expandia a busca para subdomínios, aumentando a superfície de ataque. O uso de até 500 workers simultâneos permitia testar milhares de credenciais em paralelo, acelerando a identificação de acessos válidos e potencializando o risco de invasão em massa. Essa abordagem automatizada representa uma mudança de paradigma: ataques que antes exigiriam equipes numerosas e tempo considerável agora podem ser executados em escala global por poucos operadores com acesso a IA e infraestrutura adequada.
O que está sendo subestimado: riscos e custos para empresas
A principal armadilha para gestores de TI e líderes de negócios está na falsa sensação de segurança diante de ataques massivos. O relatório da ZenoX, citado pelo CISO Advisor, mostra que a automação permite aos criminosos testar credenciais vazadas em milhares de sistemas sem levantar suspeitas imediatas. Empresas que dependem apenas de monitoramento manual ou de respostas reativas podem não detectar tentativas automatizadas, especialmente quando estas são distribuídas ao longo do tempo e mascaradas por técnicas de evasão.
Outro ponto crítico é o custo potencial de um ataque bem-sucedido. Setores que armazenam valores ou créditos para usuários, como programas de fidelidade e plataformas de incentivos, são especialmente visados. O acesso indevido a essas contas pode resultar em prejuízos financeiros diretos, perda de confiança dos clientes e danos à reputação. Além disso, a capacidade dos agentes de IA de expandir rapidamente para novos alvos significa que a janela de exposição é muito maior do que em ataques convencionais.
Empresas brasileiras, em particular, enfrentam o desafio adicional de infraestrutura: muitas organizações ainda não contam com monitoramento em tempo real de acessos suspeitos, autenticação multifator robusta ou políticas de resposta a incidentes automatizadas. A recomendação da ZenoX de analisar registros de autenticação internos reforça a necessidade de uma postura proativa, indo além das listas públicas de domínios atacados.
Contra-argumentos e incertezas: limites do ataque automatizado
Embora o avanço dos agentes de IA represente um salto de escala nos ataques, há limites e pontos de debate. O próprio relatório da ZenoX, divulgado pelo CISO Advisor, é a principal fonte pública sobre a operação SCARLET LOOP, o que significa que os números e métodos descritos ainda não foram corroborados por outras investigações independentes. Não há, até o momento, consenso no setor sobre a prevalência desse tipo de ataque em relação a métodos tradicionais, nem sobre sua efetividade diante de sistemas de defesa mais sofisticados.
Alguns especialistas argumentam que a automação, embora eficiente para ataques de força bruta e testes de credenciais, pode ser contida por autenticação multifator, monitoramento de anomalias e bloqueio de IPs suspeitos. No entanto, a capacidade dos agentes de IA de alterar sinais e utilizar serviços de resolução de captcha reduz a eficácia dessas barreiras. O relatório também não detalha o impacto real em empresas específicas, nem quantifica prejuízos financeiros decorrentes dos acessos validados, o que limita a avaliação do risco imediato.
Outra incerteza relevante é a velocidade com que as defesas corporativas conseguirão se adaptar a ataques cada vez mais automatizados. A ausência de informações sobre a resposta das empresas atacadas ou sobre investigações paralelas deixa em aberto o grau de preparação do mercado diante dessa nova ameaça.
Implicações para negócios e infraestrutura em Manaus
Para empresas que operam no Brasil, especialmente em polos industriais como Manaus, o avanço de ataques automatizados com IA exige revisão urgente das práticas de segurança e infraestrutura de rede. Organizações que lidam com valores digitais, créditos ou dados sensíveis devem priorizar autenticação multifator, monitoramento contínuo de acessos e análise detalhada de logs de autenticação. A dependência de soluções genéricas ou reativas pode expor operações críticas a riscos desproporcionais, dado o volume e a velocidade dos ataques descritos.
Além disso, a disponibilidade de conectividade empresarial robusta, com capacidade de monitoramento em tempo real e suporte local, torna-se diferencial estratégico. Em ambientes industriais e corporativos de Manaus, onde a continuidade operacional é vital, a resiliência da infraestrutura de rede pode ser o fator decisivo para evitar prejuízos e garantir a segurança dos ativos digitais. A análise da ZenoX reforça que a ameaça não está restrita a grandes corporações: empresas de todos os portes e setores podem ser alvos, especialmente se movimentam valores ou operam plataformas digitais.
O cenário exige que líderes de TI e gestores públicos repensem suas estratégias de defesa, investindo em soluções que combinem automação, monitoramento avançado e suporte especializado. A escalada dos ataques automatizados impõe uma nova lógica de risco, em que a preparação tecnológica e a capacidade de resposta rápida se tornam essenciais para a sobrevivência e competitividade das organizações.
O avanço dos agentes de IA no cibercrime, detalhado pela ZenoX, deixa claro que a escala e a velocidade dos ataques não dependem mais do tamanho da equipe criminosa, mas sim da sofisticação da infraestrutura digital. Empresas que operam em setores financeiros ou que armazenam valores para clientes, especialmente no Brasil, precisam reavaliar urgentemente suas estratégias de defesa e garantir que sua rede suporte monitoramento e resposta em tempo real. A diferença entre ser apenas mais um alvo e resistir ao ataque pode estar na qualidade da infraestrutura que sustenta a operação.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataque automatizado não espera alerta manual. Ataques com IA testam milhares de credenciais em minutos. O IP Premium Dedicado oferece link de fibra dedicado, IP fixo e suporte humano 24/7 para monitoramento e resposta rápida. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
